Console d'administration
Tour complet de la console MaelGard, écran par écran, pour les administrateurs, les équipes sécurité, les DPO, les analystes, les opérateurs de poste et les auditeurs.
La console MaelGard affiche ce que les postes remontent : des métadonnées, jamais le texte des requêtes. Elle sert au suivi de l'usage des services d'IA générative, au pilotage de la politique et aux actions de gouvernance (réidentification, audit, exports).
Les captures d'écran de cette page proviennent de l'environnement de test local, avec des données synthétiques et des identifiants factices. L'ergonomie et la navigation réelles sont identiques en production.
1. Principes
- Le serveur fait foi. Les menus et les boutons suivent vos rôles. Une action refusée affiche : « Vous n'avez pas les droits nécessaires pour cette action. »
- Rien n'est inventé. Une valeur absente apparaît « Non disponible » (un tiret dans les tableaux).
0est une mesure, « Masqué » protège un petit groupe, « Non calculable » signale un taux sans dénominateur. - Protection des personnes. Les personnes sont pseudonymisées par défaut. Les groupes de moins de k personnes (5 par défaut) sont masqués dans les vues et les exports.
- Deux personnes pour les actions sensibles. Une politique est publiée après relecture par une autre personne. Une réidentification est décidée par une autre personne que le demandeur.
- Tout est tracé. Les actions sensibles sont inscrites au journal d'audit, avec le motif saisi par l'auteur.
2. Se connecter
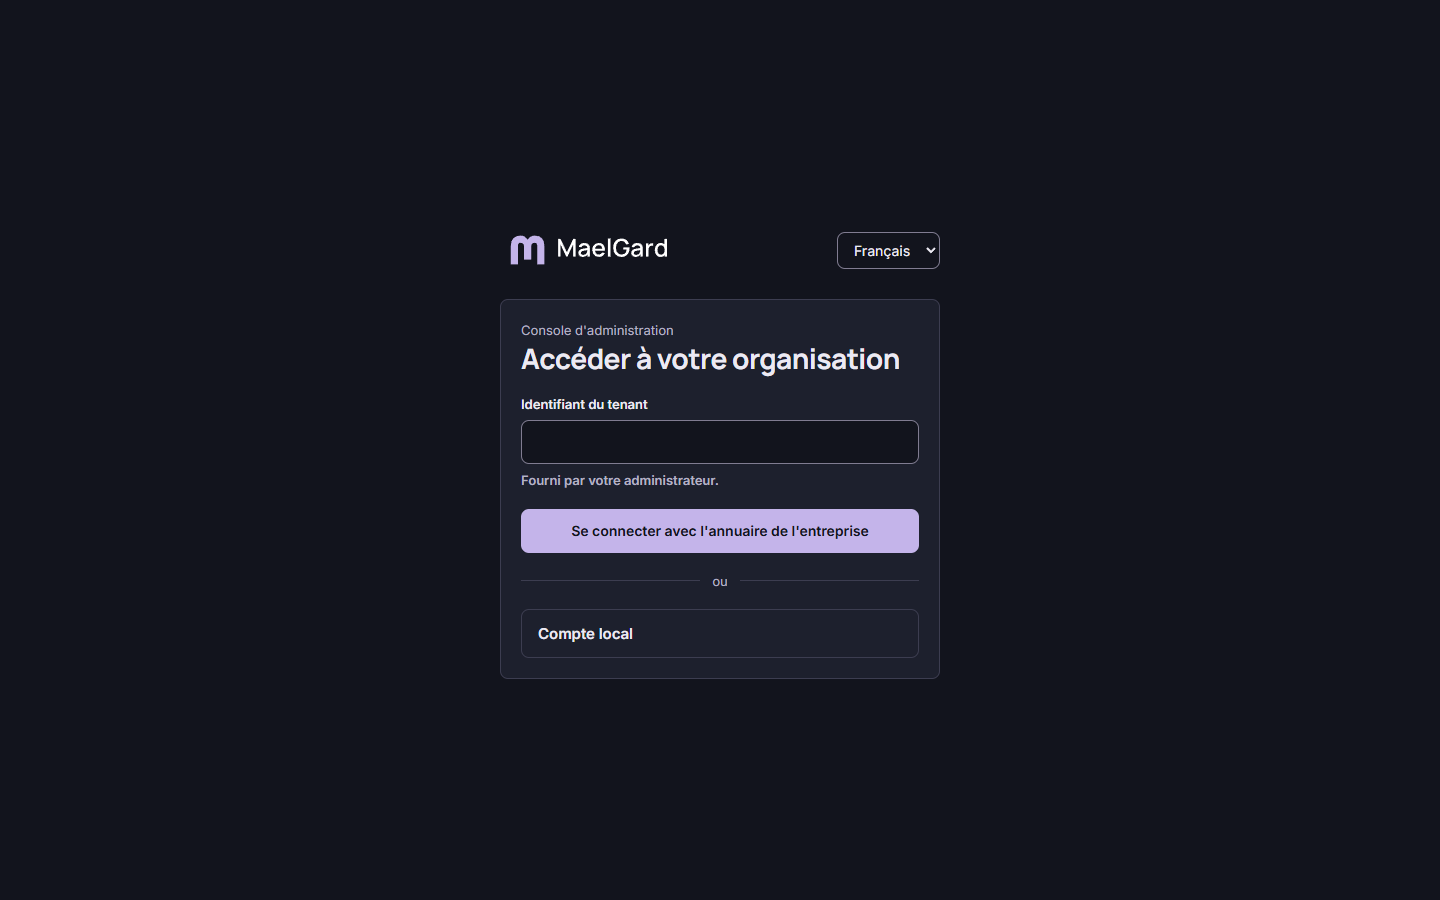
- Ouvrez l'adresse de la console fournie par votre administrateur.
- Saisissez l'identifiant du tenant de votre organisation.
- Choisissez le fournisseur d'identité : « Se connecter avec l'annuaire de l'entreprise » (Entra ID, Keycloak, authentification forte si exigée) ou « Compte local » (identifiant, mot de passe, code MFA à 6 chiffres).
En cas d'échec, le message est volontairement le même quelle que soit la cause : « Connexion impossible. Vérifiez vos informations ou contactez votre administrateur. » Le mot de passe et le code sont effacés aussitôt.
Pendant la session, l'en-tête affiche l'identifiant de l'organisation (avec un bouton « Copier »), la langue (français ou anglais), le compte connecté et ses rôles, et le bouton « Se déconnecter ».
3. Rôles et écrans
Les rôles viennent des groupes de l'annuaire (voir Identité et accès). Un menu absent signifie que votre rôle n'y donne pas accès.
| Écran | Admin tenant | Admin sécurité | DPO | Analyste | Opérateur de poste | Auditeur |
|---|---|---|---|---|---|---|
| Tableaux de bord | lecture | lecture | lecture | lecture | lecture | lecture |
| Alertes | — | traite | — | traite | lecture | lecture |
| Événements | — | lecture | lecture | lecture | — | lecture |
| Politique | lecture | modifie | modifie (vie privée) | lecture | lecture | lecture |
| Revue des modifications | lecture | relit, publie | relit, publie (vie privée) | lecture | lecture | lecture |
| Catalogue et modèles | lecture | modifie | lecture | lecture, découvertes | lecture | lecture |
| Parc | actions, groupes | actions, groupes, anneaux | lecture | lecture | actions | lecture |
| Déploiements | lecture | pilote | lecture | lecture | lecture | lecture |
| Règles d'alerte | modifie | modifie | — | lecture | — | lecture |
| Enrôlement des postes | crée des jetons | — | — | — | crée des jetons | — |
| Réidentification | lecture | lecture | demande, décide | demande | — | lecture |
| Vie privée | lecture | lecture | modifie | lecture | lecture | lecture |
| Journal d'audit | — | — | lecture | — | — | lecture |
| Conformité | lecture | — | lecture | — | — | lecture |
| Exports | — | — | demande | demande | — | — |
| Identité et accès | modifie | — | — | — | — | lecture (sans secret) |
| Intégrations | modifie | lecture | — | — | — | lecture |
Les réidentifications sont décidées par le rôle approbateur choisi dans « Vie privée » (le DPO par défaut), jamais par le demandeur.
4. Repères communs
Navigation
La barre latérale regroupe les écrans en quatre familles : Analyse, Pilotage, Vie privée et conformité, Administration. Chaque écran a sa propre adresse : un lien copié rouvre le même écran, onglet compris.
Fraîcheur
La mention « Actualisé à hh:mm:ss » sous le titre donne l'heure du dernier chargement. Les écrans ne rafraîchissent pas automatiquement : utilisez « Actualiser » pour relire les données.
Filtres
Modifiez les champs, puis cliquez sur « Appliquer » ou « Rechercher ». Tant que ce n'est pas fait, « Filtres modifiés, pas encore appliqués » le rappelle. Les filtres actifs s'affichent en pastilles, chacune avec un bouton de retrait. « Réinitialiser » revient aux valeurs par défaut.
Tableaux et graphiques
- Les colonnes marquées d'une double flèche se trient. Le tri porte sur les résultats affichés, ce que rappelle la mention sous le titre du tableau.
- Les tableaux larges défilent horizontalement sans masquer les en-têtes.
- Chaque graphique a son tableau de données équivalent : « Afficher le tableau de données » / « Afficher le graphique ».
Dates et confirmations
- Les dates sont affichées à l'heure locale, avec le fuseau horaire, par exemple « 05/10/2026 10:34 UTC+2 ».
- Une action qui a un effet affiche d'abord un récapitulatif : ce qui change, l'effet et, si nécessaire, un motif inscrit au journal d'audit.
- Les actions irréversibles demandent de recopier un nom ou un identifiant. Si l'action échoue, l'erreur s'affiche dans la fenêtre de confirmation.
5. Analyse
5.1 Tableaux de bord
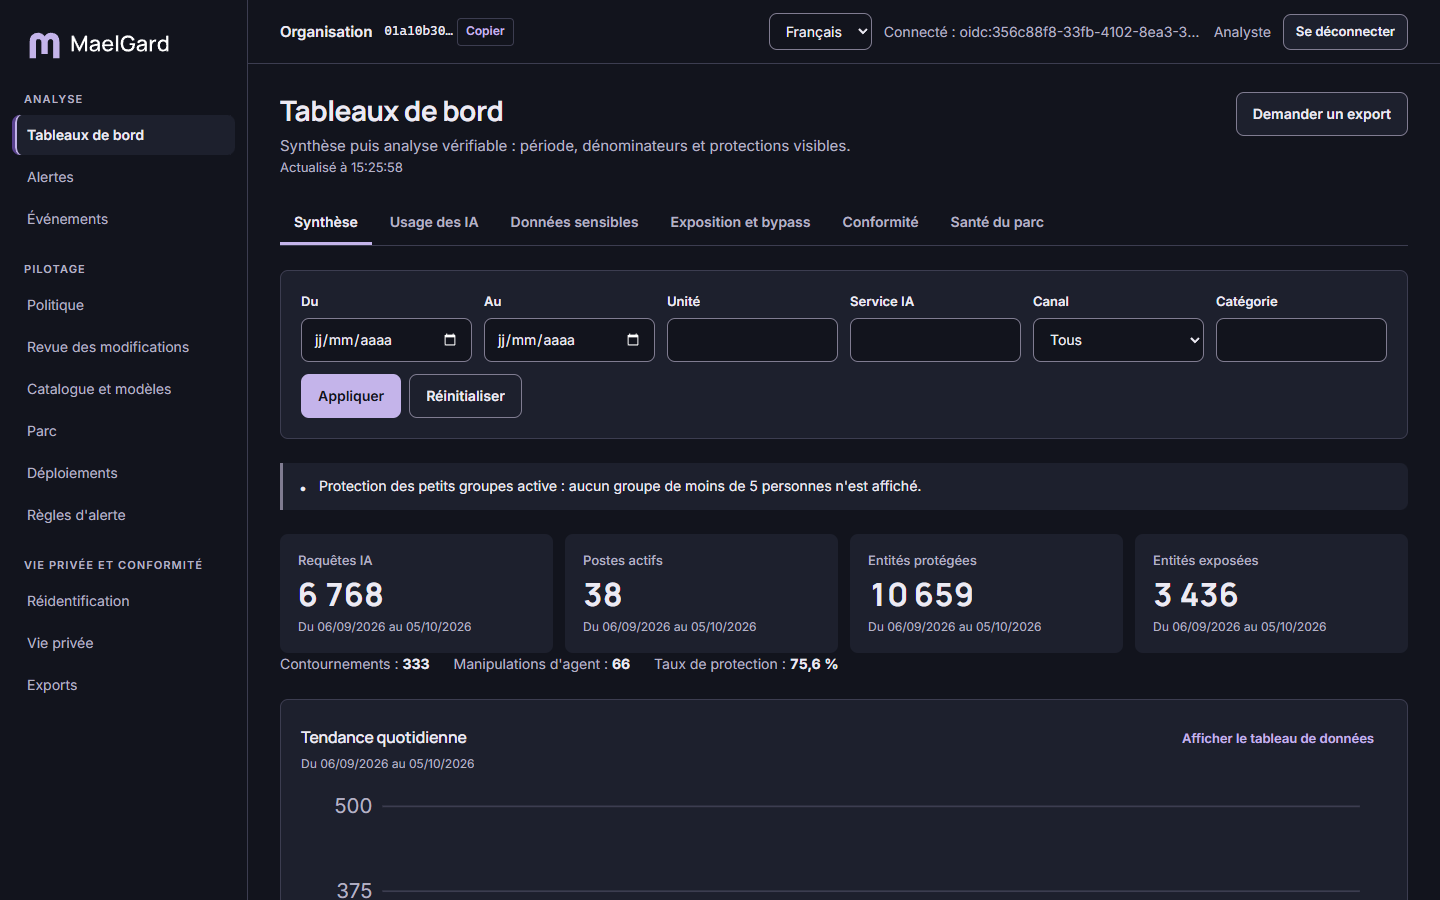
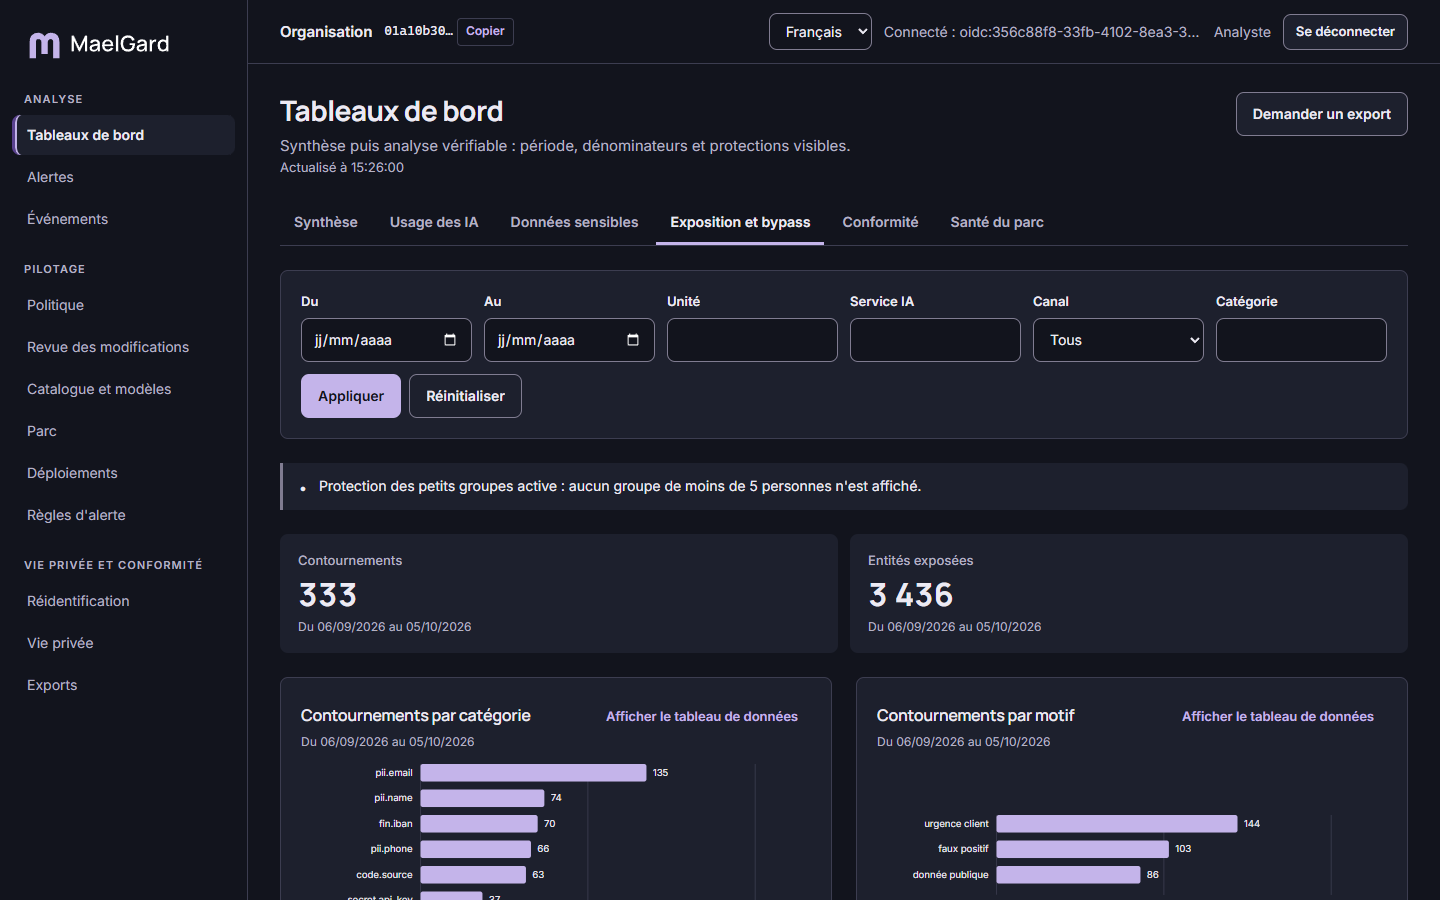
Six vues en onglets donnent une image complète de l'usage et de la protection.
| Vue | Contenu |
|---|---|
| Synthèse | Indicateurs clés et tendance quotidienne. Le taux de protection est le rapport entités protégées sur entités détectées sur la période. |
| Usage des IA | Requêtes par service, par canal (web, application de bureau, API, outil de code) et par unité. |
| Données sensibles | Entités protégées et exposées, par catégorie et par service. |
| Exposition et bypass | Contournements par motif, service, catégorie et unité. En mode nominatif, liste des personnes les plus exposées (analystes seulement, consultation tracée). |
| Conformité | Couverture technique du parc, versions d'agent, catégories actives, politique par groupe. Ce n'est pas une évaluation de conformité juridique. |
| Santé du parc | Postes muets, alertes d'intégrité, échecs d'analyse, trafic non inspectable, versions obsolètes, postes révoqués. |
- Filtres : période (30 derniers jours par défaut), unité, service IA, canal, catégorie.
- Bandeau « Protection des petits groupes » : indique combien de groupes ont été masqués pour protéger les personnes.
- Demander un export : produit la vue courante en CSV ou en PDF.
5.2 Alertes
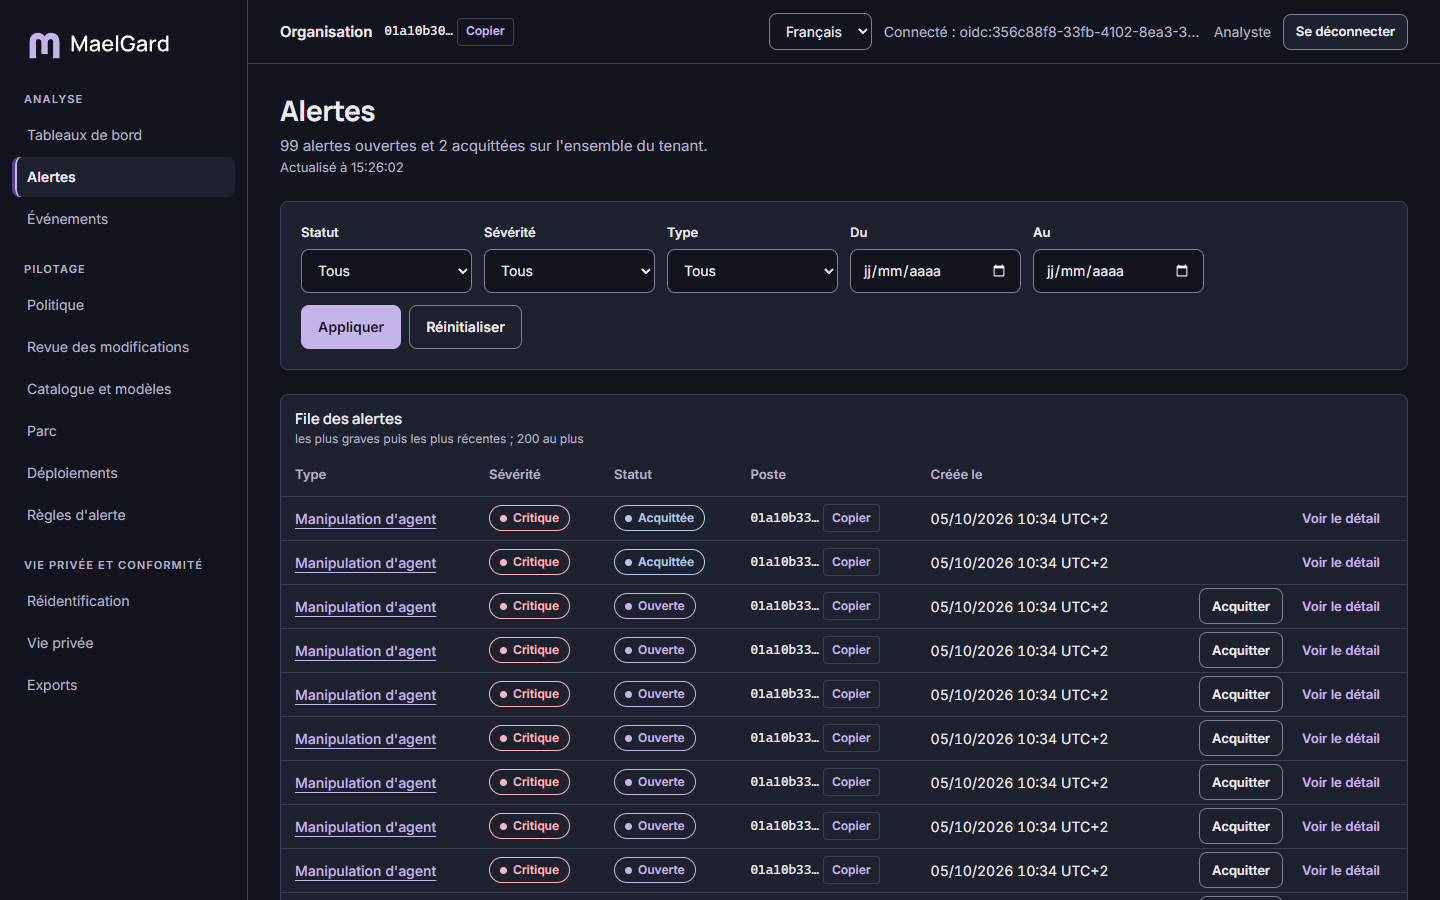
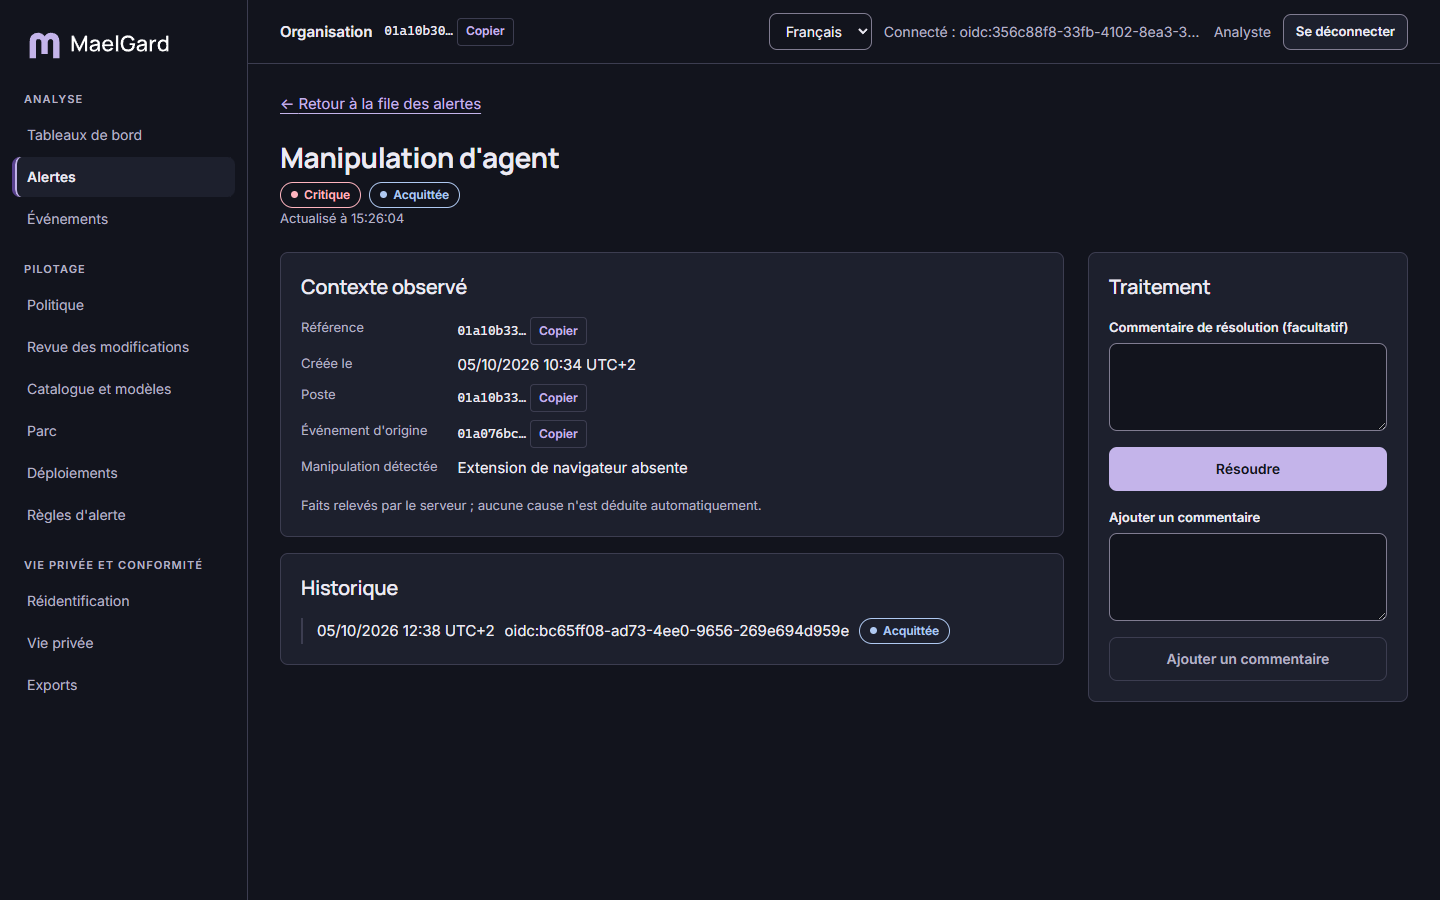
La file présente les alertes les plus graves d'abord, puis les plus récentes, dans la limite de 200 entrées. Les compteurs en tête portent sur tout le tenant.
- Filtres : statut, sévérité (critique, élevée, moyenne, faible), type, période.
- Types d'alerte : postes (manipulation d'agent, intégrité compromise, dérive d'horloge, poste muet), usage (pic de contournements, hausse des services non approuvés), parc et déploiements, organisation (groupe supprimé de l'annuaire, bris de glace de l'éditeur).
- Traiter : « Acquitter » marque l'alerte comme prise en compte, « Résoudre » la clôt avec un commentaire facultatif.
Le détail d'une alerte montre le contexte observé (faits relevés par le serveur, aucune cause déduite automatiquement), le poste concerné, l'historique des changements et les commentaires. L'absence d'alerte ne garantit pas l'absence de risque : vérifiez aussi la santé du parc.
5.3 Événements
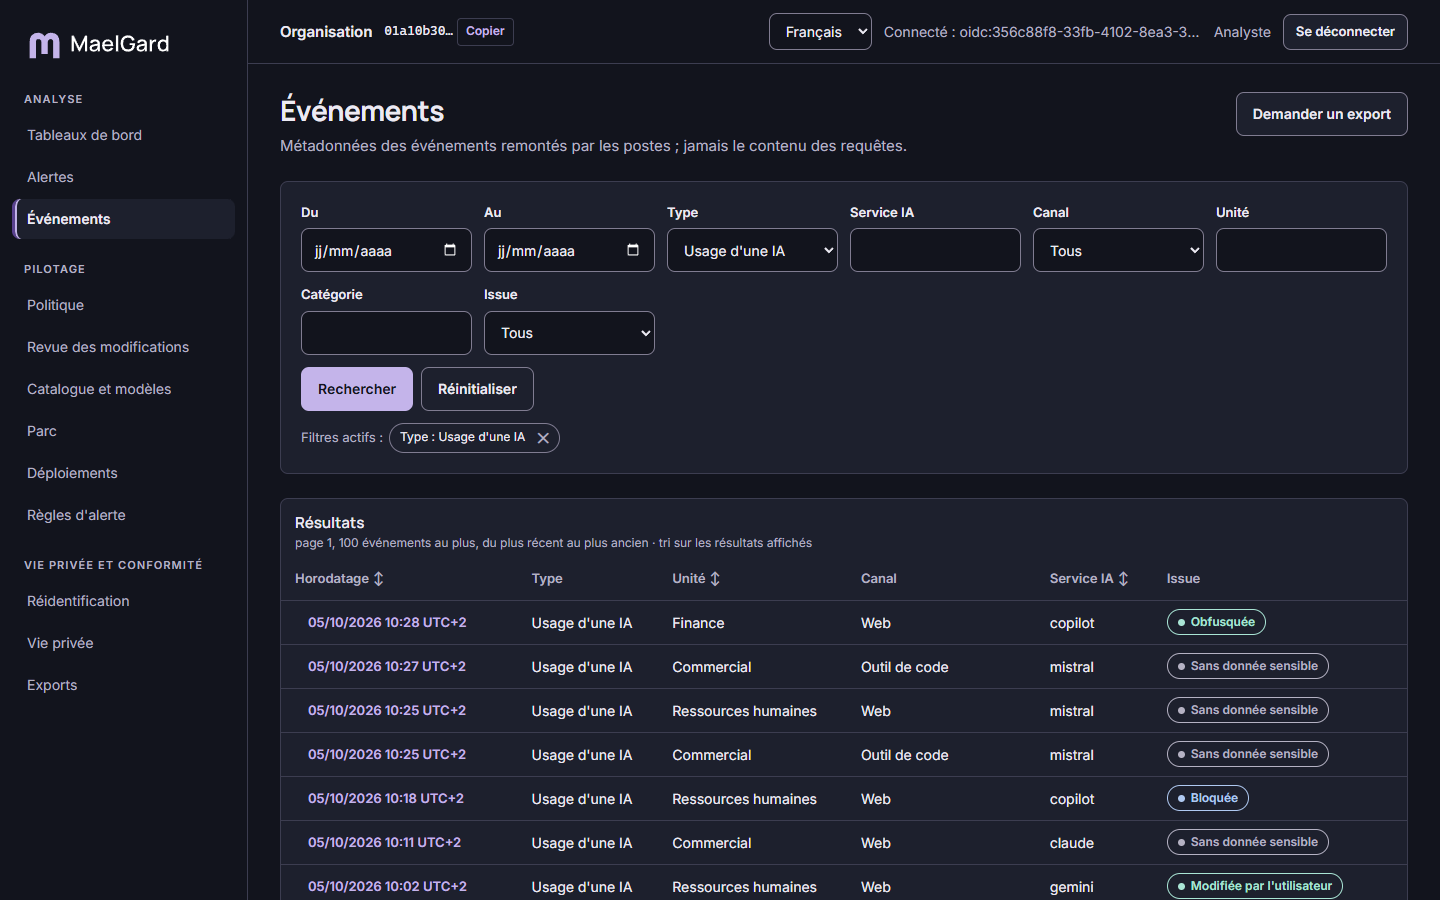
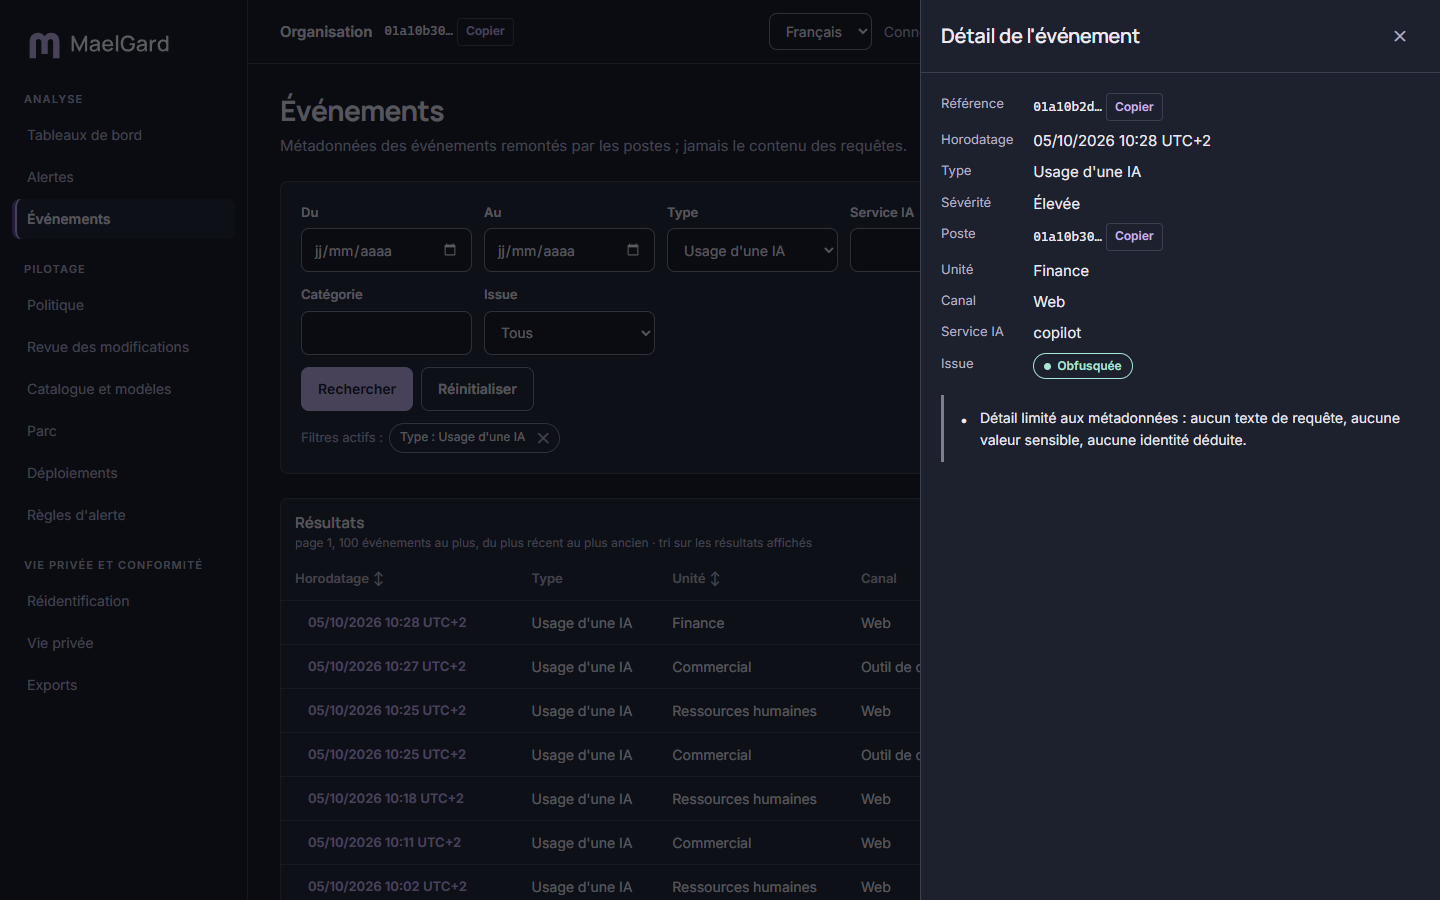
Recherche dans les métadonnées des événements remontés par les postes : type (usage d'une IA, manipulation d'agent), service, canal, unité, catégorie, issue et période. Les issues possibles sont Passe, Masquée, Décision et Bloquée. Les résultats arrivent par pages de 100, du plus récent au plus ancien.
- Détail : un clic sur l'horodatage ouvre un panneau latéral. Il ne contient que des métadonnées : aucun texte de requête, aucune valeur sensible, aucune identité déduite.
- Petits groupes : l'unité d'un événement est masquée quand elle compte moins de k personnes ; le nombre d'événements concernés sur la page est indiqué.
- Demande d'accès : après une demande d'accès RGPD approuvée, le lien « Consulter ces événements » ouvre une recherche restreinte à la personne concernée. Cette consultation est tracée.
6. Vie privée et conformité
6.1 Réidentification
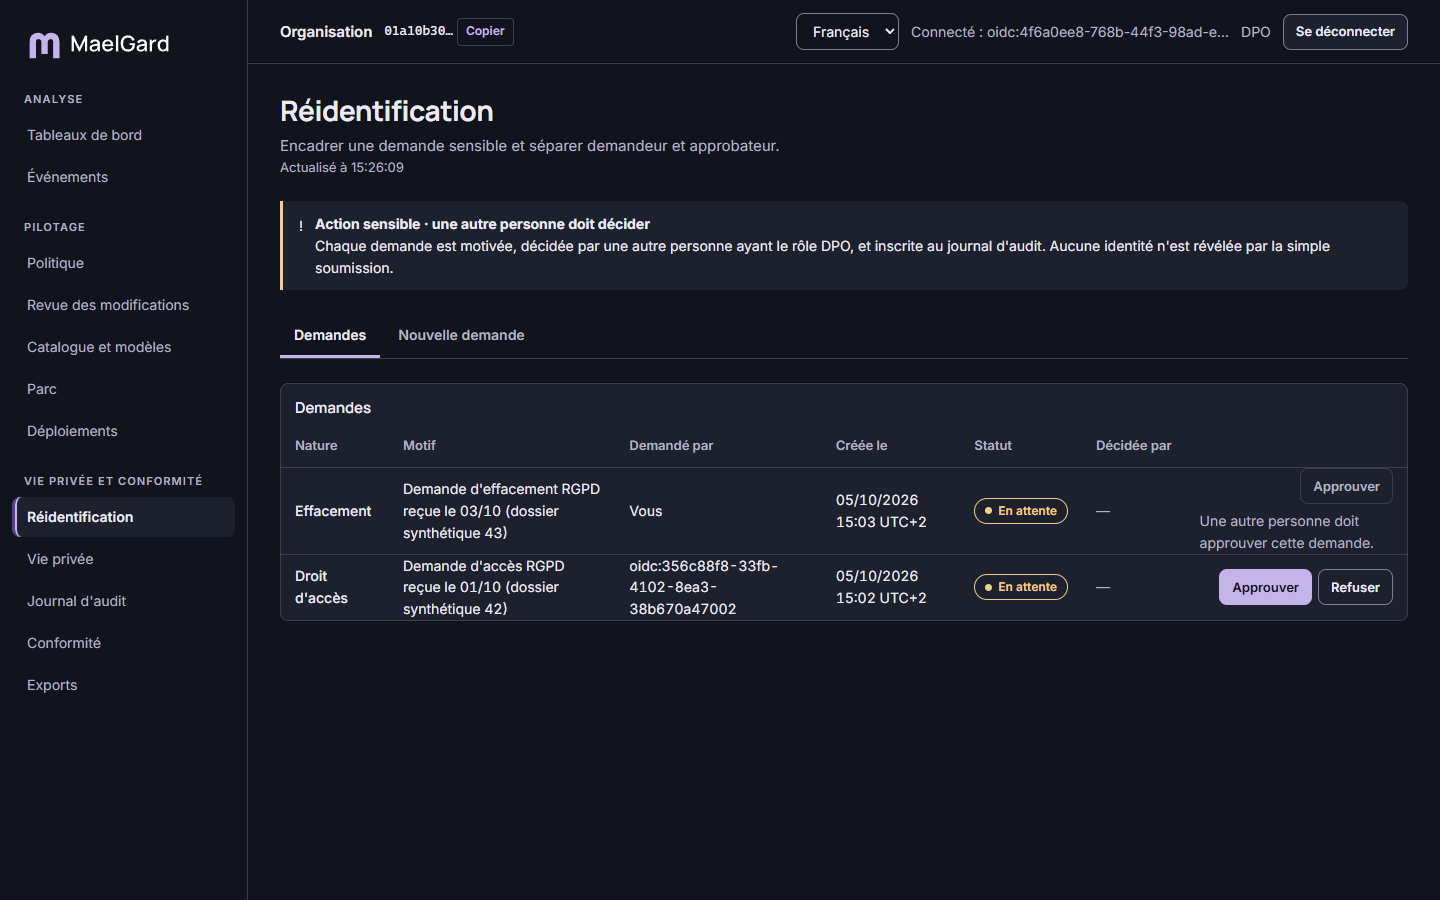
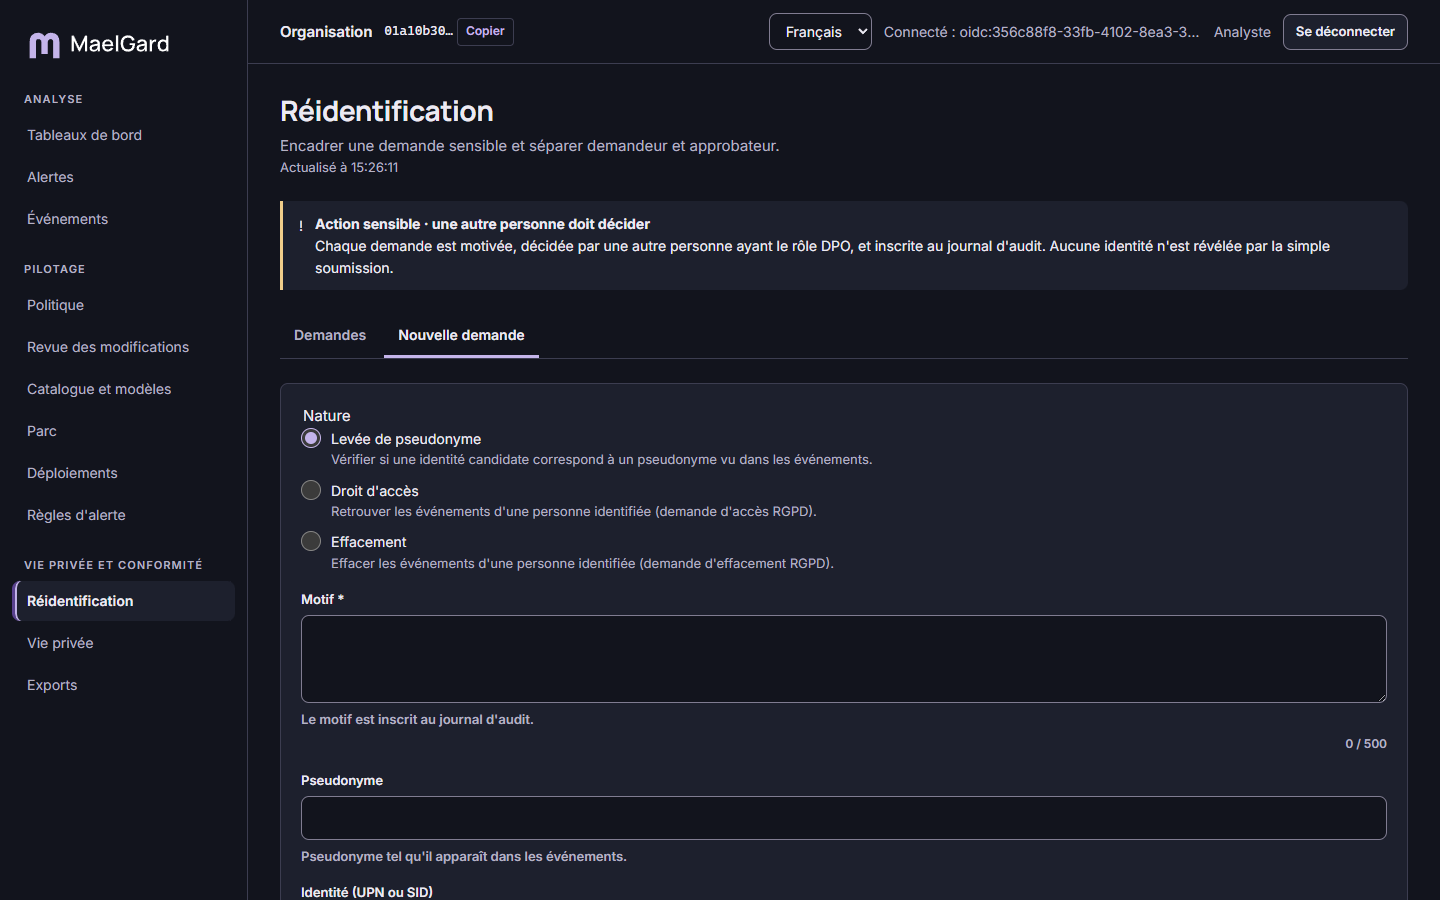
Une réidentification lève, pour un besoin précis, la protection d'une personne. Elle exige une demande motivée, la décision d'une autre personne ayant le rôle approbateur, et une inscription au journal d'audit.
Demander (analyste, DPO) depuis l'onglet « Nouvelle demande » :
- Choisissez la nature : Levée de pseudonyme (vérifier si une identité candidate correspond à un pseudonyme vu dans les événements), Droit d'accès (retrouver les événements d'une personne identifiée), Effacement (effacer les événements d'une personne identifiée).
- Renseignez l'identité (adresse ou identifiant d'annuaire), plus le pseudonyme pour une levée de pseudonyme. L'identité est chiffrée et n'est jamais affichée.
- Saisissez le motif (10 caractères au moins), puis « Vérifier la demande » et « Envoyer la demande ».
Décider (rôle approbateur), onglet « Demandes » : « Approuver » ou « Refuser », après lecture de la nature et du motif. Le demandeur ne peut jamais décider de sa propre demande. Un effacement approuvé est irréversible.
| Nature | Résultat |
|---|---|
| Levée de pseudonyme | « L'identité candidate correspond (ou ne correspond pas) au pseudonyme. » |
| Droit d'accès | Le nombre d'événements concernés et un lien pour les consulter. |
| Effacement | Le nombre d'événements effacés. |
Aucune identité n'est jamais affichée en clair, à aucune étape.
6.2 Vie privée
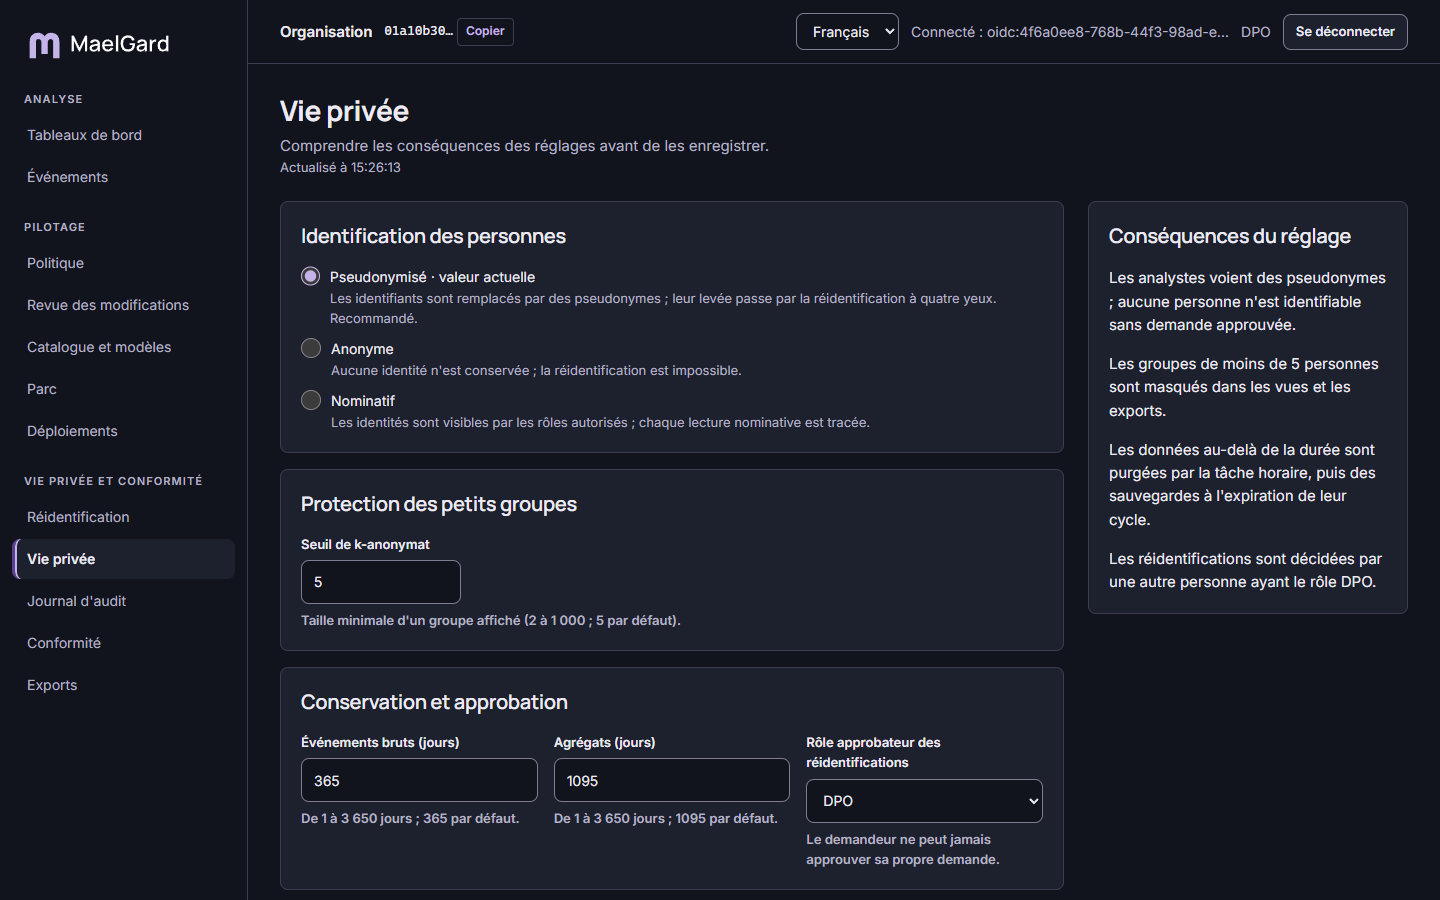
Réglages modifiables par le DPO seul ; les autres rôles les lisent. Chaque réglage affiche ses conséquences avant l'enregistrement.
| Réglage | Valeurs | Effet |
|---|---|---|
| Niveau d'identification | Pseudonymisé (recommandé), Anonyme, Nominatif | Pseudonymisé : pseudonymes, levée par réidentification. Anonyme : aucune identité conservée, réidentification impossible. Nominatif : identités visibles des rôles autorisés, chaque lecture tracée. Le passage en nominatif demande une confirmation. |
| Seuil de k-anonymat | 2 à 1 000 (5 par défaut) | Les groupes plus petits sont masqués dans les vues et les exports. |
| Conservation des événements bruts | 1 à 3 650 jours (365 par défaut) | Purge horaire au-delà, puis dans les sauvegardes à la fin de leur cycle. |
| Conservation des agrégats | 1 à 3 650 jours (1 095 par défaut) | Même mécanisme que les événements bruts. |
| Rôle approbateur des réidentifications | DPO (par défaut), administrateur de tenant, administrateur sécurité, analyste ou auditeur | Les demandes sont décidées par une autre personne ayant ce rôle. |
« Annuler les modifications » abandonne les changements non enregistrés.
6.3 Journal d'audit
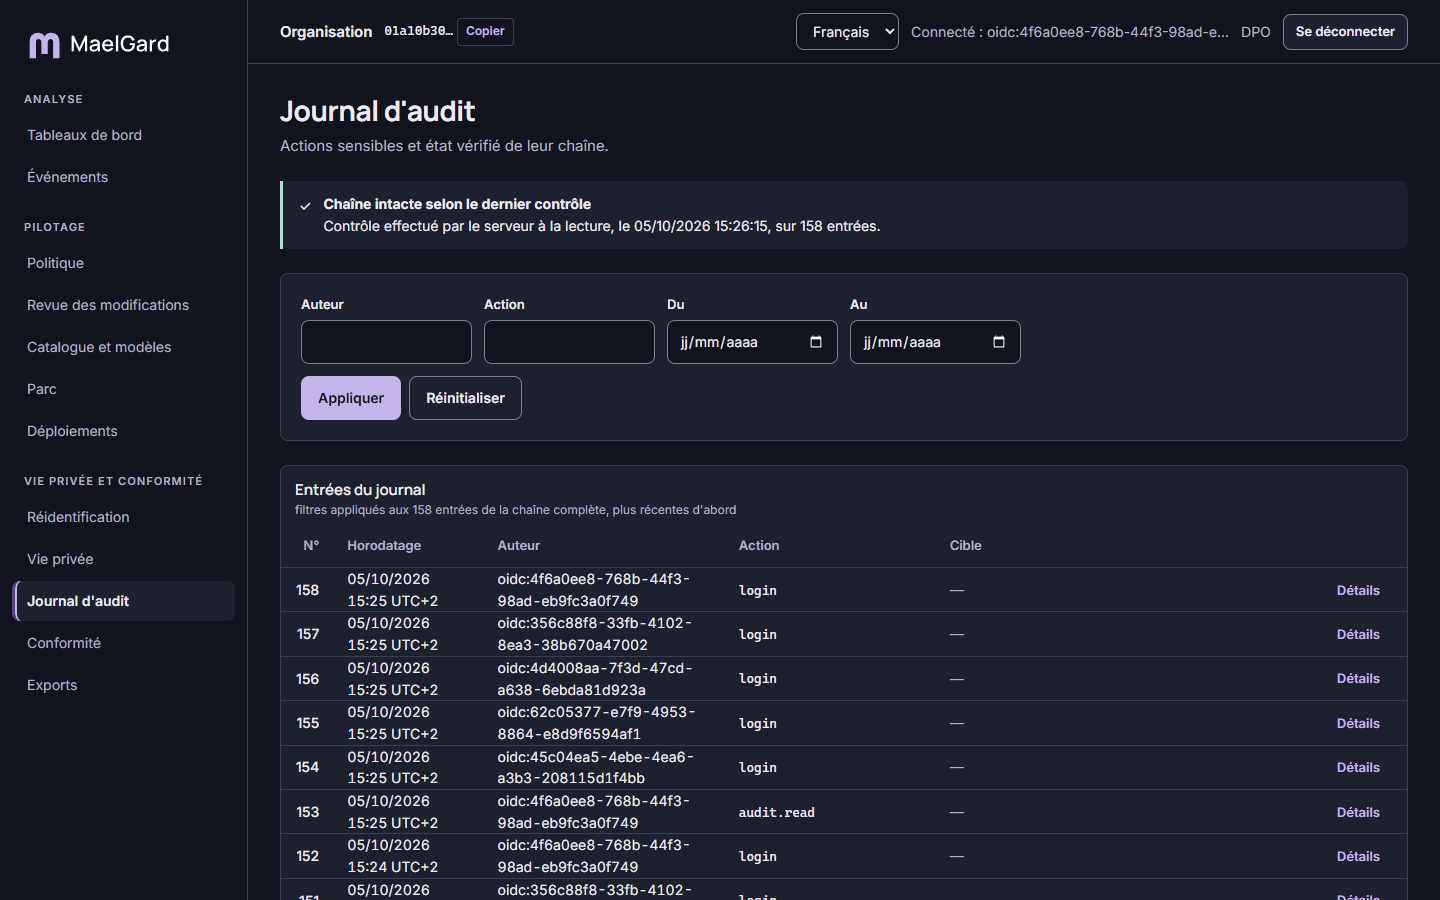
Lecture pour le DPO et l'auditeur. Le bandeau en tête donne l'état de la chaîne d'intégrité vérifiée par le serveur à la lecture :
- « Chaîne intacte selon le dernier contrôle », avec la date du contrôle et le nombre d'entrées ;
- « Rupture détectée », avec le numéro de l'entrée. Les entrées restent consultables ; signalez l'incident.
Filtrez par auteur, action et période. « Détails » ouvre une entrée complète : horodatage, auteur, action, cible et paramètres. Aucune entrée ne peut être modifiée ni supprimée.
6.4 Conformité
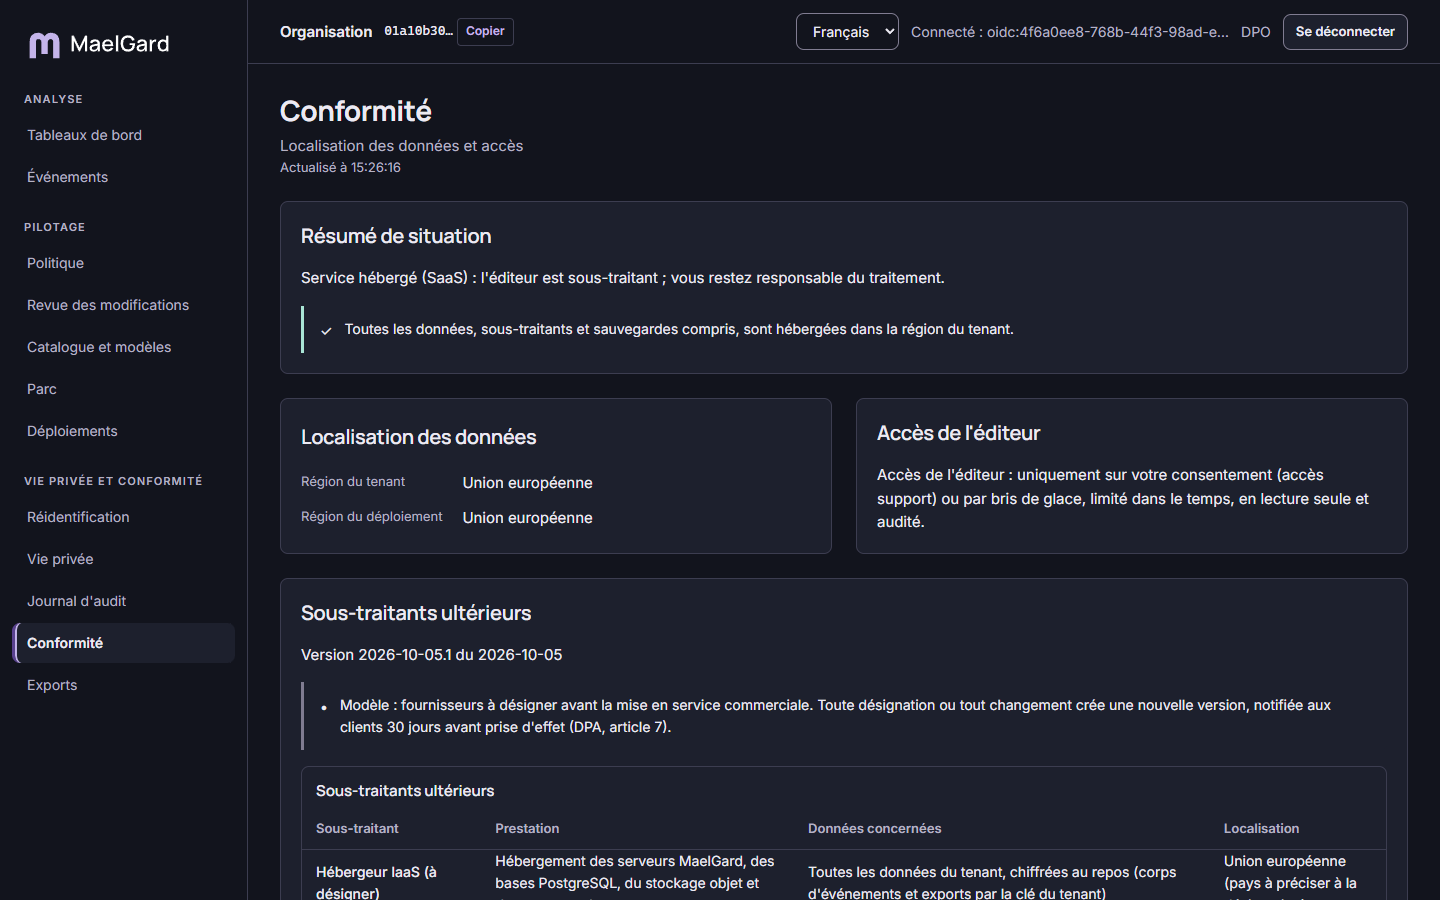
Référence factuelle, sans conclusion juridique :
- mode de déploiement (service hébergé ou sur site) ;
- région du tenant et du déploiement ;
- conditions d'accès de l'éditeur ;
- en SaaS, liste versionnée des sous-traitants ultérieurs (prestation, données concernées, localisation) et historique de ses changements.
Un bandeau signale tout sous-traitant hors de la région du tenant.
6.5 Exports
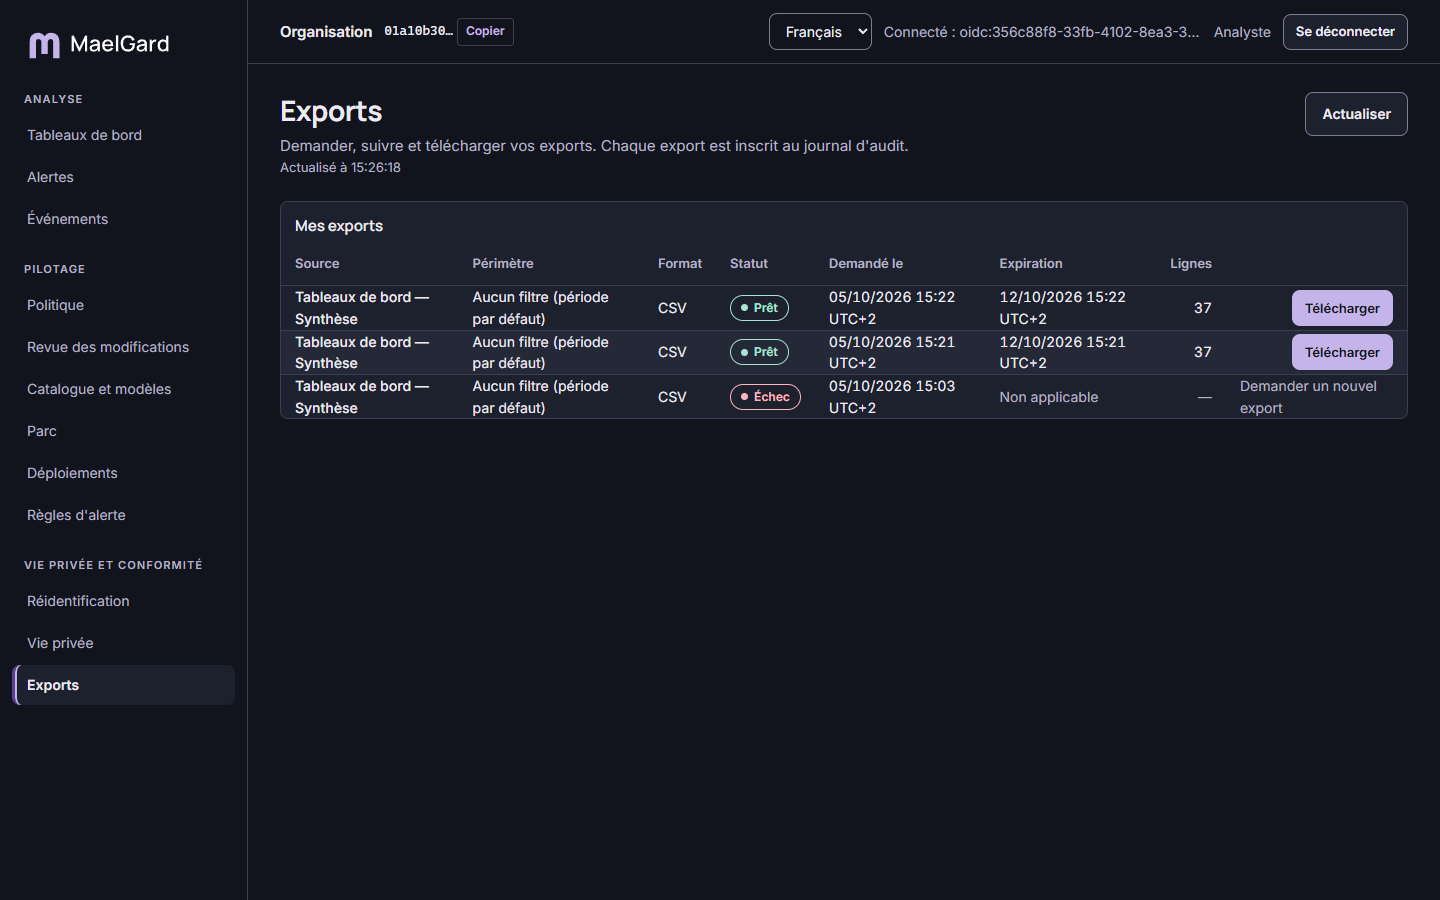
Demander (analyste, DPO) : bouton « Demander un export » depuis un tableau de bord ou la recherche d'événements. Choisissez CSV ou PDF et saisissez un motif. L'export applique les mêmes protections que la vue (petits groupes masqués, droits).
Suivre, écran « Exports » : vos exports seulement, avec leur statut (en préparation, prêt, échec, expiré). « Actualiser » met la liste à jour. « Télécharger » récupère un export prêt. Un export reste disponible 7 jours.
7. Pilotage
7.1 Politique
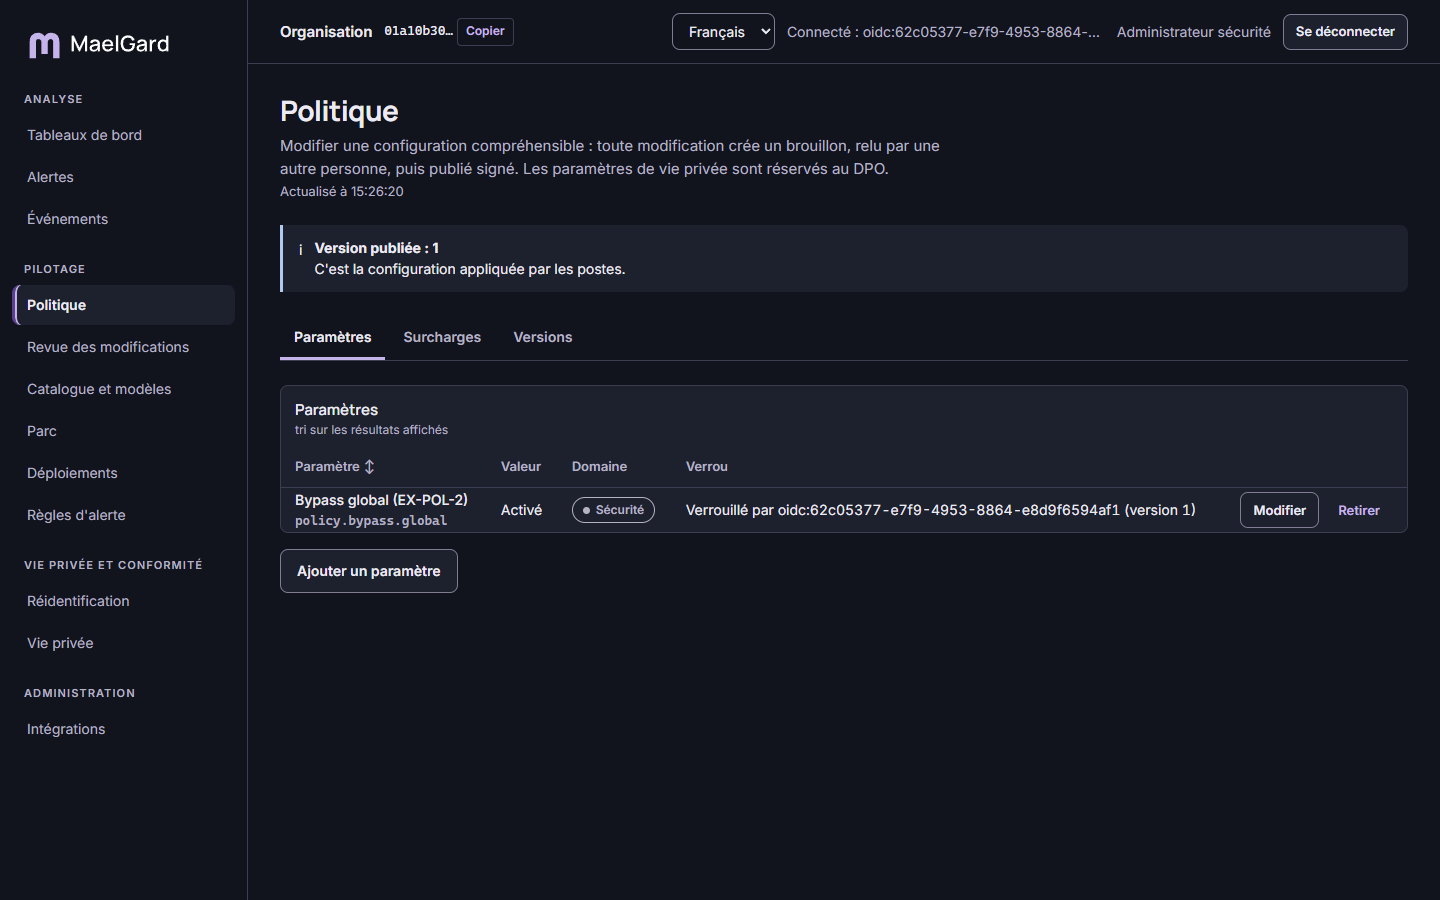
La politique est la configuration appliquée par les agents des postes. L'écran montre la version publiée : paramètres par section (canaux, interception, catégories de données, règles d'usage, analyse, interface du poste), surcharges, historique des versions. Sans paramètre défini, les valeurs par défaut de l'éditeur s'appliquent.
Modifier (administrateur sécurité, et le DPO pour les paramètres de vie privée) :
- « Modifier » ou « Ajouter un paramètre ». Le formulaire est adapté au type de valeur. Le « Mode technique (JSON) » est réservé aux cas non couverts.
- Verrou : un paramètre verrouillé ne peut pas être changé par une surcharge.
- Surcharges : elles adaptent des paramètres pour un groupe de postes, un groupe d'utilisateurs, un canal ou un service. La plus spécifique l'emporte : service, puis canal, groupe d'utilisateurs et groupe de postes.
- « Enregistrer le brouillon » : les différences avec la version publiée s'affichent. Enregistrer n'applique rien. Le brouillon passe ensuite par la revue.
Revenir en arrière : « Revenir à cette version » sur une version passée crée un brouillon, qui suit lui aussi la revue.
7.2 Revue des modifications
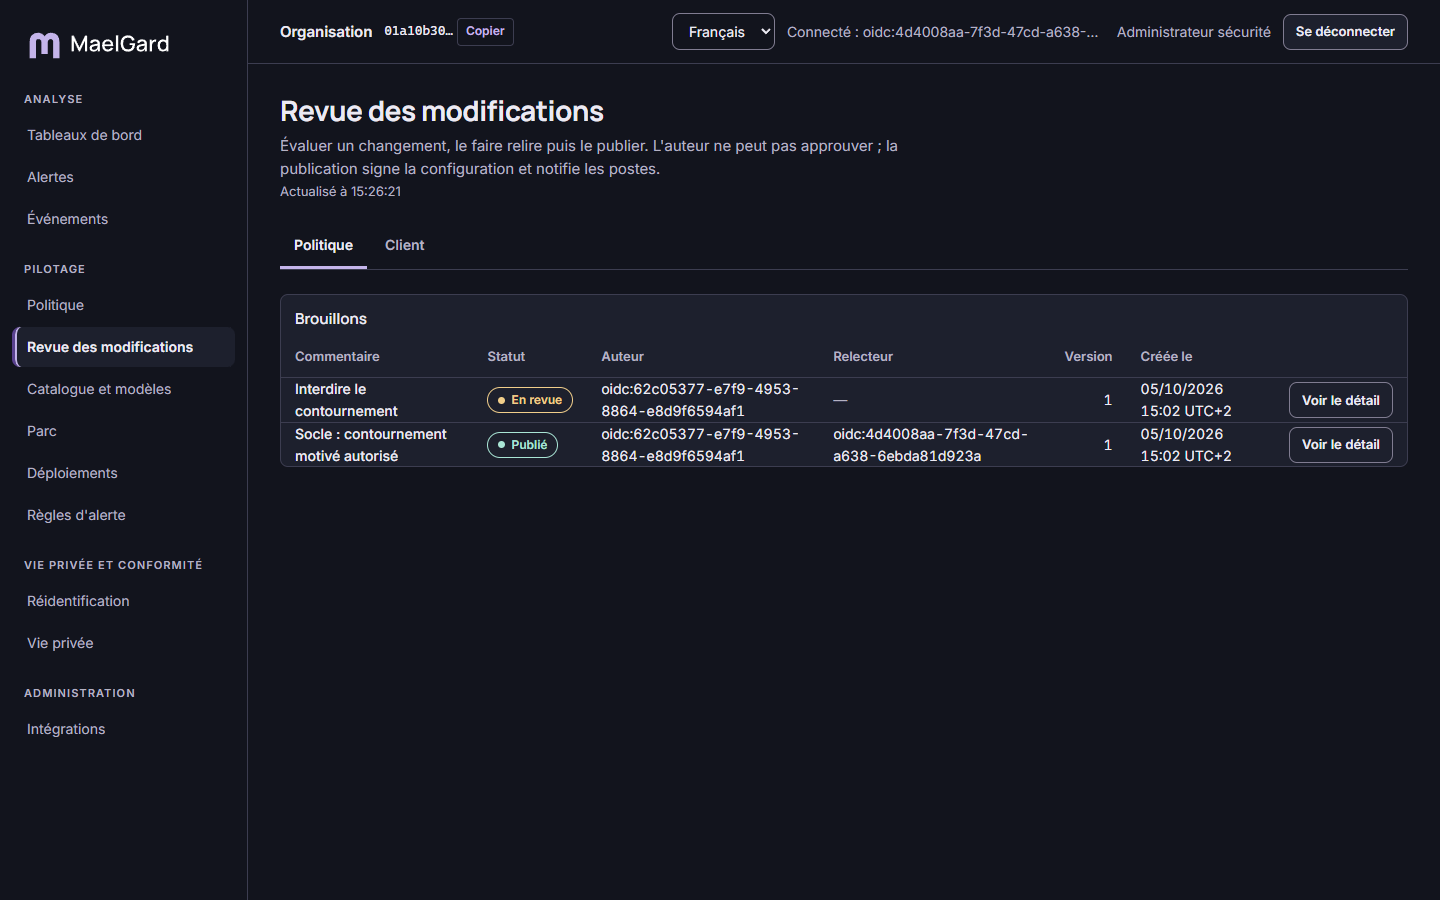
Cycle d'un brouillon : Brouillon → En revue → Approuvé → Publié, ou Rejeté. Deux onglets : « Politique » et « Client » (catalogue client).
- Simuler (facultatif, recommandé) : nombre de postes et de personnes concernés, configuration résultante. Vous pouvez aussi tester un texte fictif : le serveur indique l'action appliquée et le texte après obfuscation. Simuler n'approuve ni ne publie.
- Soumettre à la revue (auteur) : le brouillon n'est plus modifiable.
- Approuver ou Rejeter, par une autre personne que l'auteur. Le motif d'un rejet est transmis à l'auteur. Le relecteur doit avoir le rôle qui correspond au contenu.
- Publier : par une personne ayant le rôle requis. La configuration est signée et notifiée aux postes concernés.
7.3 Catalogue et modèles
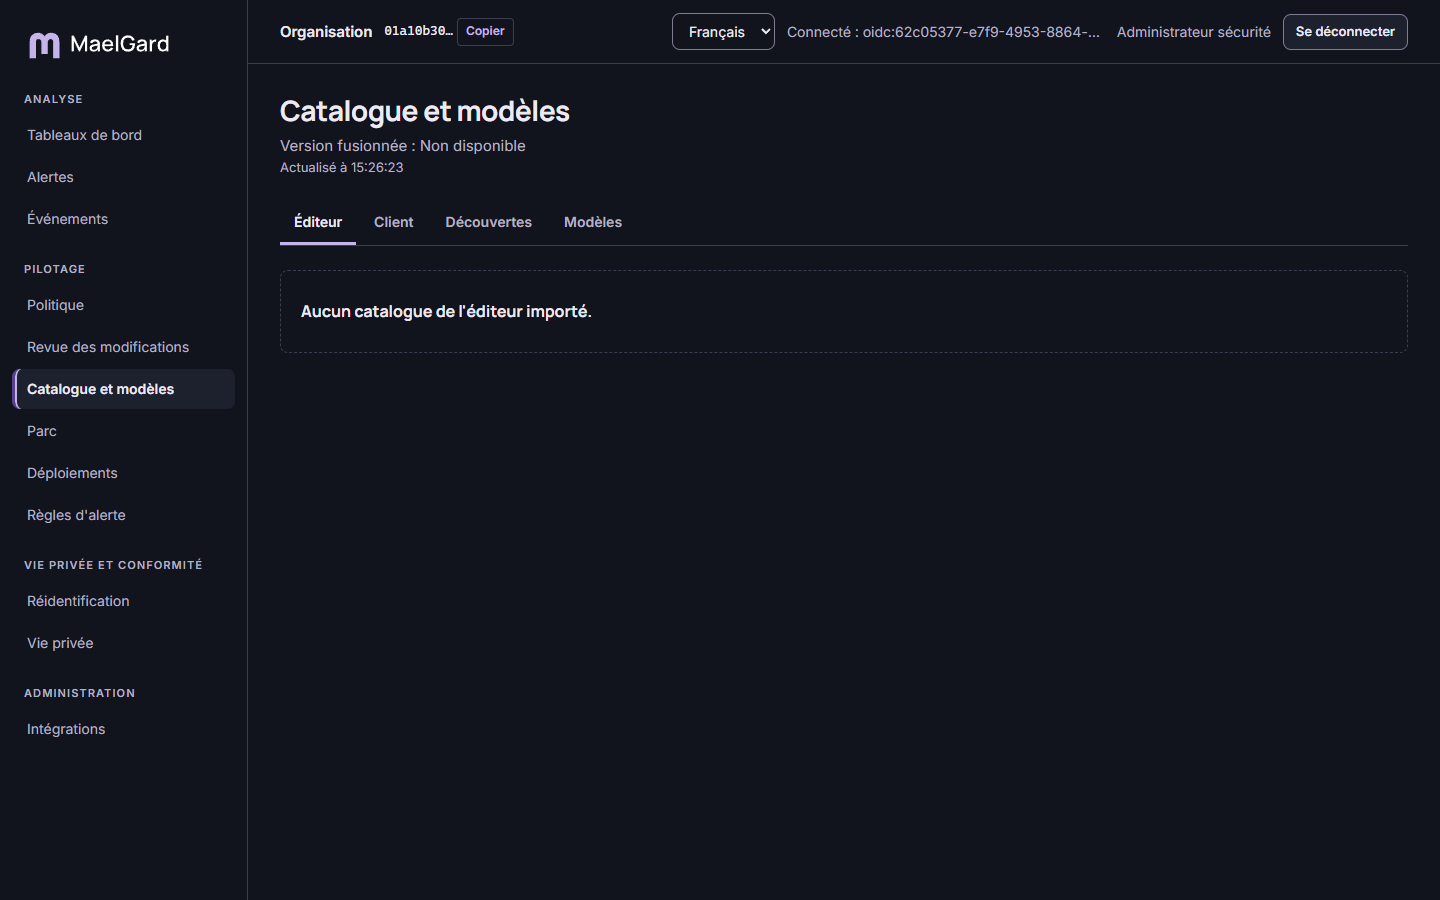
Quatre onglets structurent la vue.
- Éditeur : services d'IA reconnus par les agents, fournis par l'éditeur, en lecture seule.
- Client : services ajoutés par votre organisation (outil interne, service non référencé). L'administrateur sécurité ajoute ou modifie un service en déclarant identifiant, canaux, domaines, chemin du point d'accès (facultatif), chemins d'extraction JSONPath et version minimale de l'agent. Le catalogue client suit la revue comme la politique.
- Découvertes : domaines d'IA inconnus signalés par les postes, sans lien avec un poste ni une personne. Un domaine inconnu n'est pas présumé malveillant. « Marquer ajouté » ne fait que classer la découverte : le service n'est actif qu'une fois ajouté au catalogue client et publié. « Ignorer » l'écarte.
- Modèles : modèles de détection présents au catalogue (langue, taille, version). Un modèle listé n'est pas forcément chargé par chaque poste.
7.4 Parc
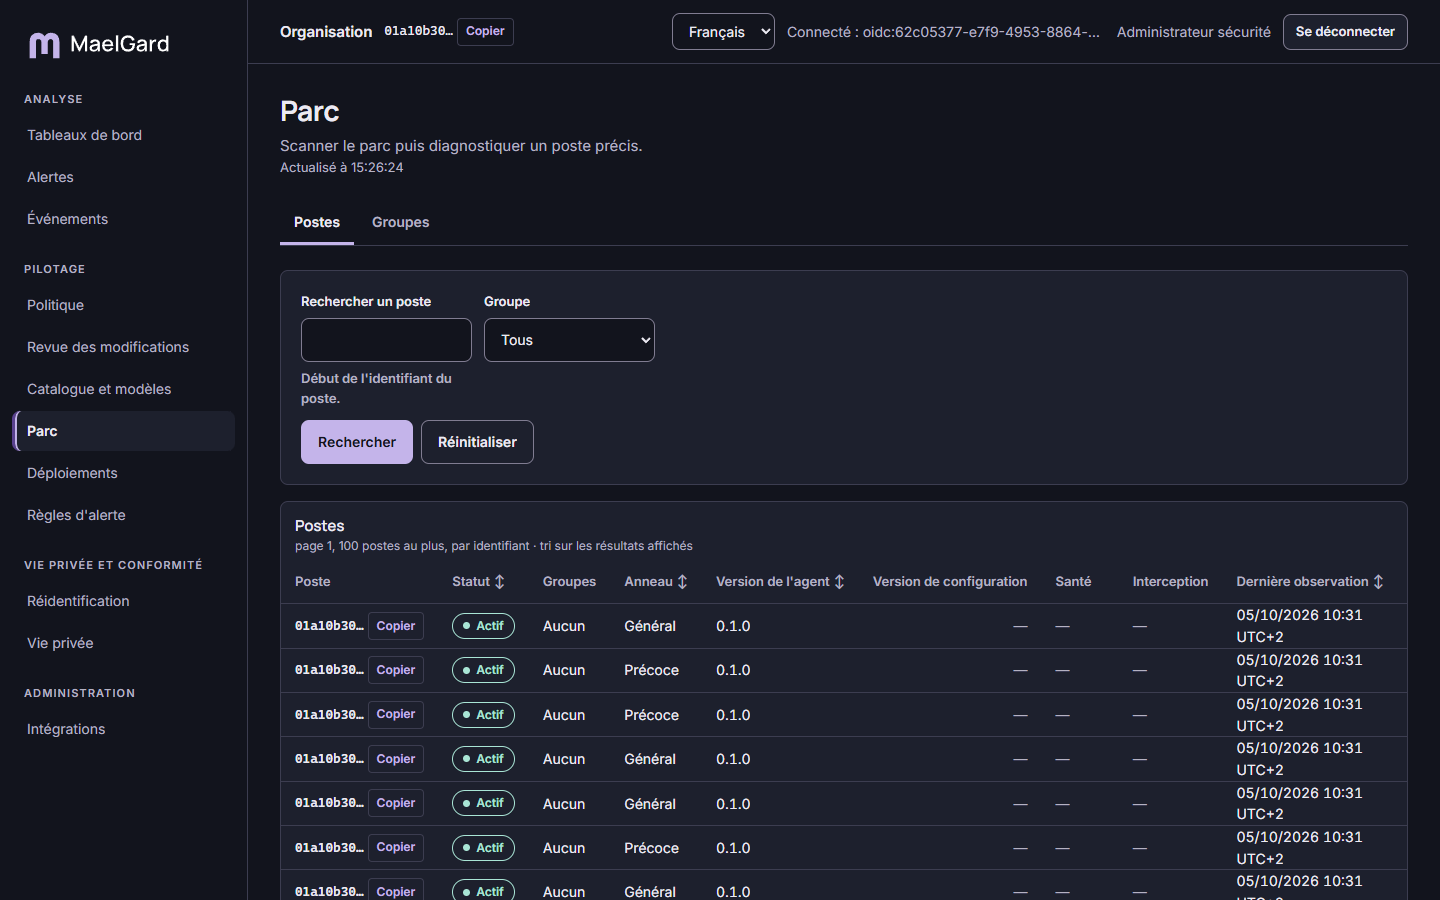
Onglet Postes : statut, groupes, anneau, version de l'agent et de la configuration, santé, interception et dernière observation. La recherche porte sur le début de l'identifiant du poste ; le filtre, sur un groupe.
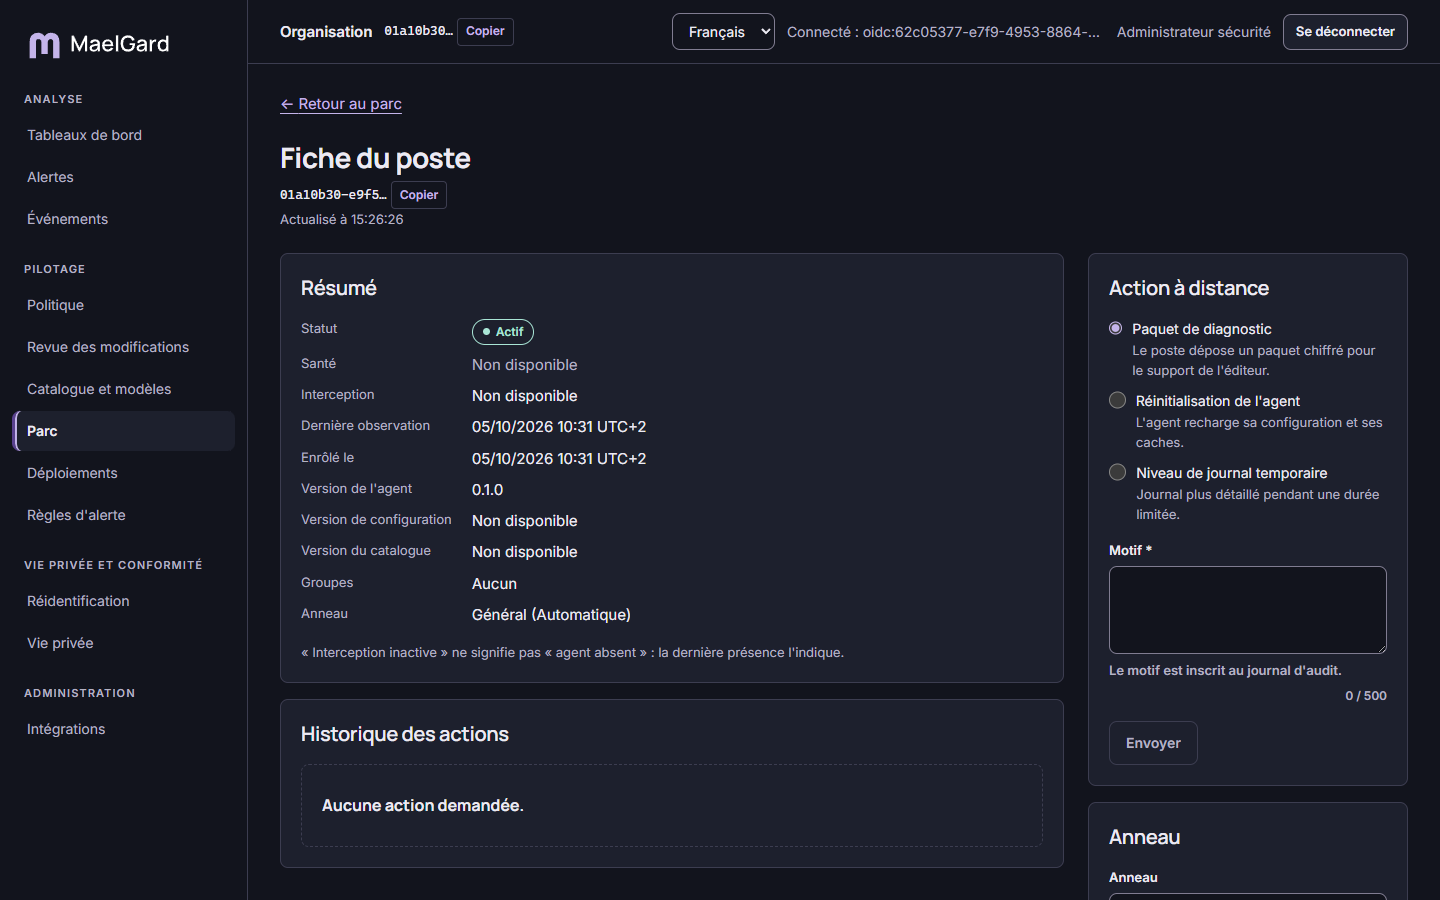
Fiche d'un poste (clic sur le poste) :
- Résumé : enrôlement, versions, santé, catalogue. « Interception inactive » ne signifie pas « agent absent » : la dernière présence le dit.
- Anneau (administrateur sécurité) : automatique, déduit des pourcentages du déploiement, ou imposé.
- Actions à distance (opérateur de poste, administrateurs) : « Paquet de diagnostic » (paquet chiffré pour le support), « Réinitialisation de l'agent » (rechargement de la configuration et des caches), « Niveau de journal temporaire » (de 1 à 1 440 minutes). L'historique affiche « Demandée » puis « Remise au poste ». Le poste ne transmet pas le résultat de l'action.
- Révoquer le poste : le poste ne peut plus remonter d'événements ni recevoir de configuration. Irréversible : il faudra le réenrôler.
Onglet Groupes : groupes manuels et groupes issus de l'annuaire, avec leurs postes. L'administrateur de tenant et l'administrateur sécurité créent des groupes manuels et y ajoutent des postes. Les groupes d'annuaire suivent l'annuaire.
7.5 Déploiements
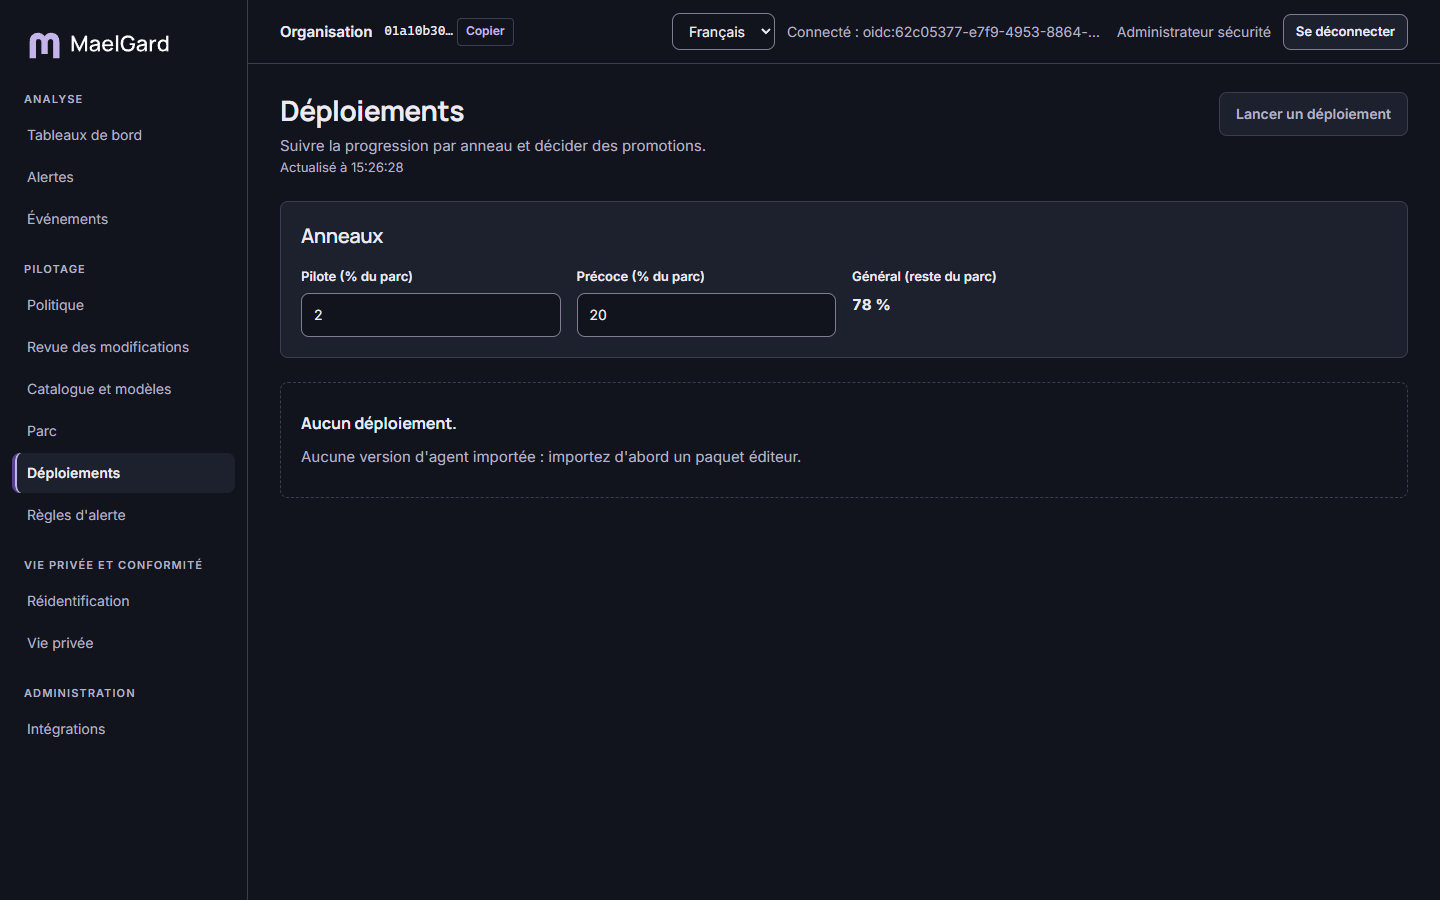
Mise à jour progressive de l'agent par anneaux : Pilote, Précoce, puis Général (le reste du parc). Les pourcentages des deux premiers sont réglables ; leur somme ne doit pas dépasser 100. L'administrateur sécurité pilote ; les autres rôles lisent.
- Lancer un déploiement : choisissez une version d'agent importée par un paquet de l'éditeur. Promotion automatique ou non : avec la promotion automatique, le passage à l'anneau suivant se fait quand le seuil de réussite est atteint.
- Suivi : pour chaque anneau, atteint ou non, et « x sur n postes à jour », avec les échecs.
- Promouvoir, Reprendre, Annuler : un motif est demandé pour reprendre ou annuler. Une annulation ne fait pas revenir en arrière les postes déjà mis à jour.
- Déploiement bloqué : la cause figure dans l'alerte correspondante (lien « Voir les alertes Déploiement bloqué »).
7.6 Règles d'alerte
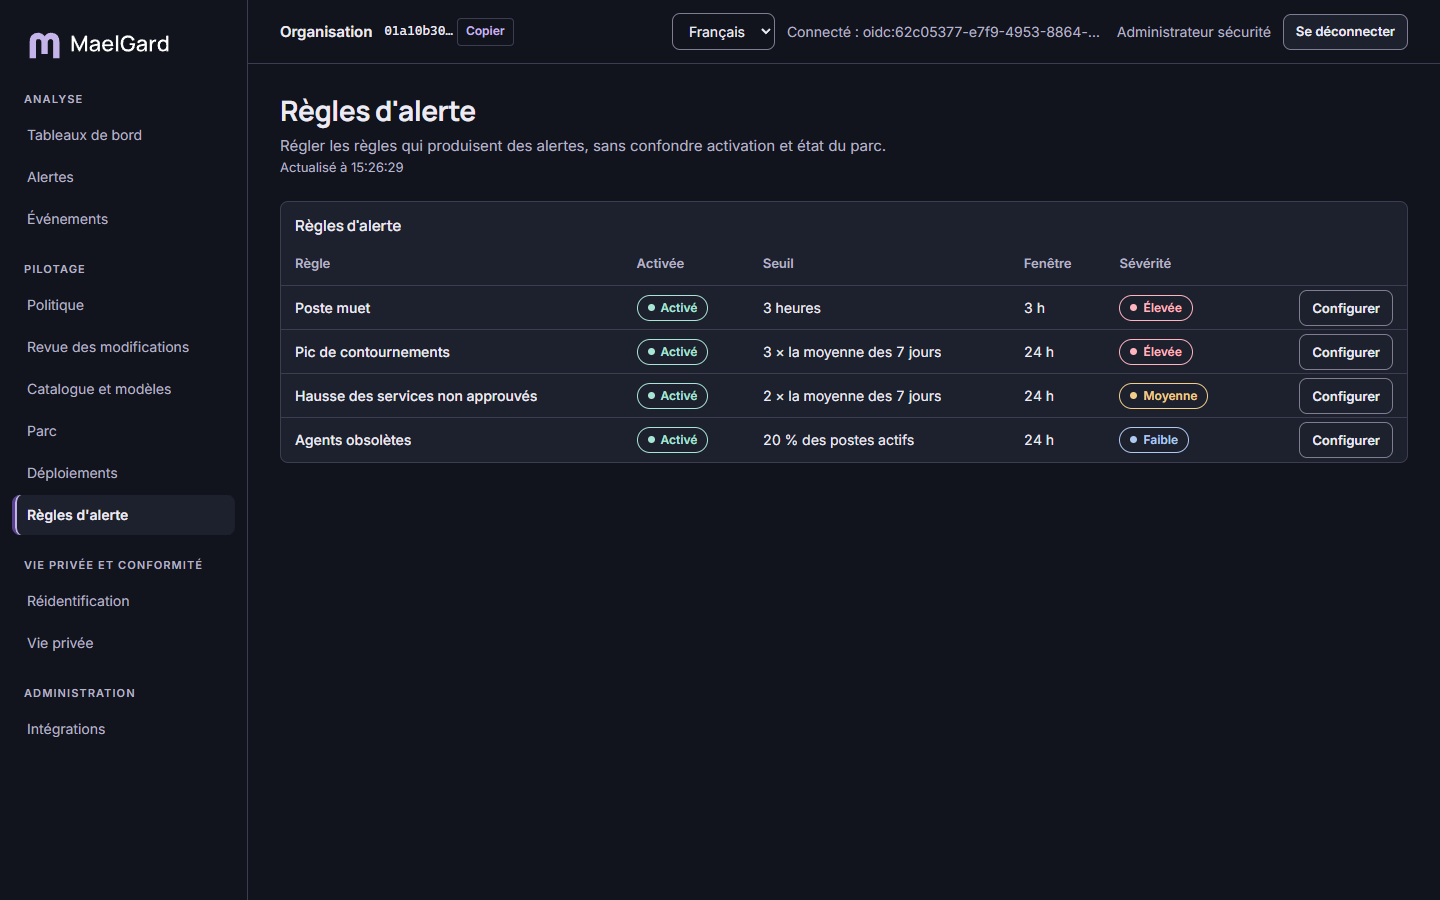
Quatre règles réglables alimentent la file d'alertes et les destinations configurées.
| Règle | Seuil | Exemple |
|---|---|---|
| Poste muet | durée de silence (heures) | 3 heures |
| Pic de contournements | facteur × la moyenne des 7 jours | 3 = trois fois la moyenne |
| Hausse des services non approuvés | facteur × la moyenne des 7 jours | 2 |
| Agents obsolètes | % des postes actifs hors de la dernière version | 20 % |
« Configurer » règle l'activation, le seuil, la fenêtre d'observation (1 à 720 heures) et la sévérité. La désactivation d'une règle demande une confirmation. Les alertes produites partent vers les destinations configurées dans Intégrations, selon leur sévérité.
7.7 Enrôlement des postes
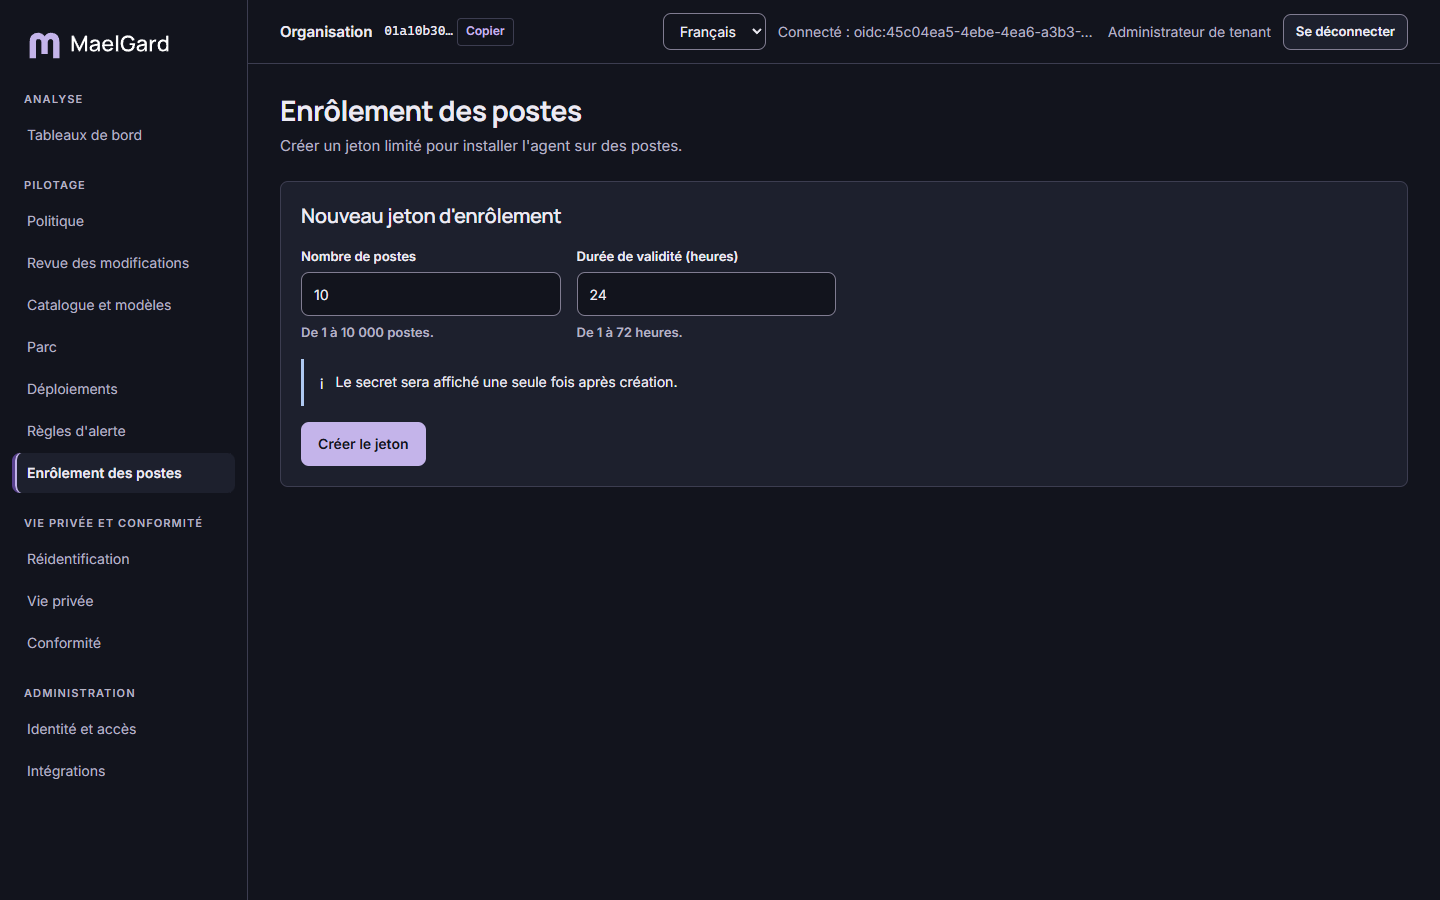
L'administrateur de tenant et l'opérateur de poste créent un jeton d'enrôlement pour installer l'agent. Le jeton est valable pour 1 à 10 000 postes, pendant 1 à 72 heures.
8. Administration
8.1 Identité et accès
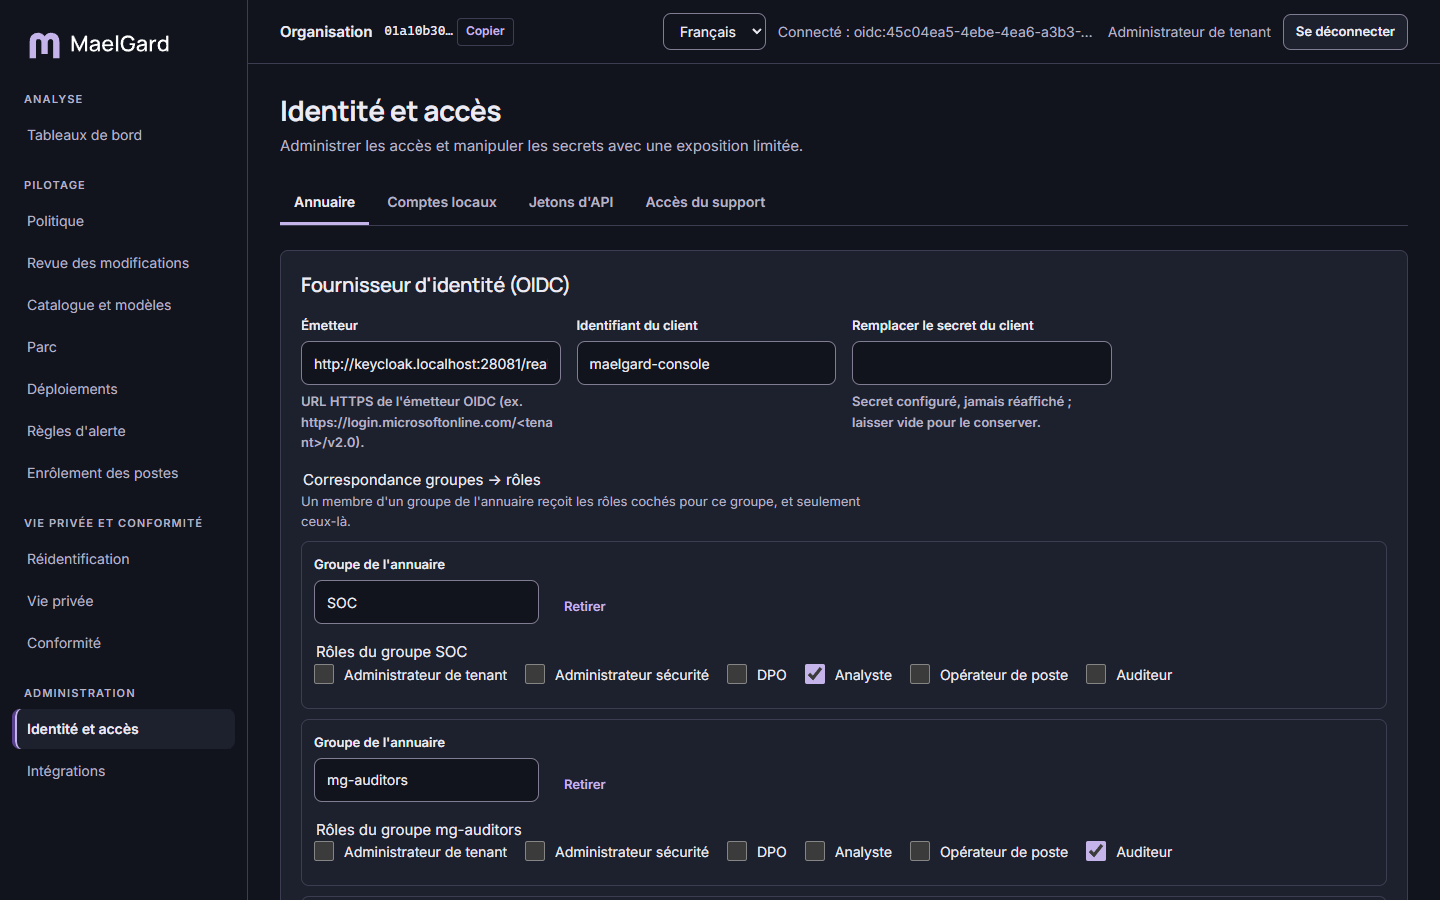
L'administrateur de tenant modifie. L'auditeur lit les métadonnées, sans aucun secret.
- Annuaire : fournisseur d'identité OIDC de l'organisation (émetteur HTTPS, identifiant du client, secret du client jamais réaffiché), correspondance groupes vers rôles (pour chaque groupe, cochez les rôles ; un membre reçoit les rôles de ses groupes, et seulement ceux-là), « Exiger l'authentification forte » (la connexion est refusée si le fournisseur n'atteste pas d'une authentification à plusieurs facteurs).
- Comptes locaux (installations sans annuaire) : création avec un mot de passe de 12 caractères au moins et des rôles. Le lien de l'application d'authentification s'affiche une fois : enregistrez-le aussitôt dans l'application de la personne. « Désactiver » ferme les sessions en cours, « Réactiver » rend l'accès.
- Jetons d'API : un jeton donne à un outil (SIEM, script) un accès à l'API limité à ses rôles, pour 1 à 366 jours. Le secret s'affiche une fois. La révocation est définitive.
- Accès du support (SaaS) : accordez à un opérateur de l'éditeur un accès en lecture seule, limité à 4 heures et audité. Un bris de glace lève une alerte et peut être arrêté à tout moment. Sur site, l'éditeur n'a aucun accès.
8.2 Intégrations
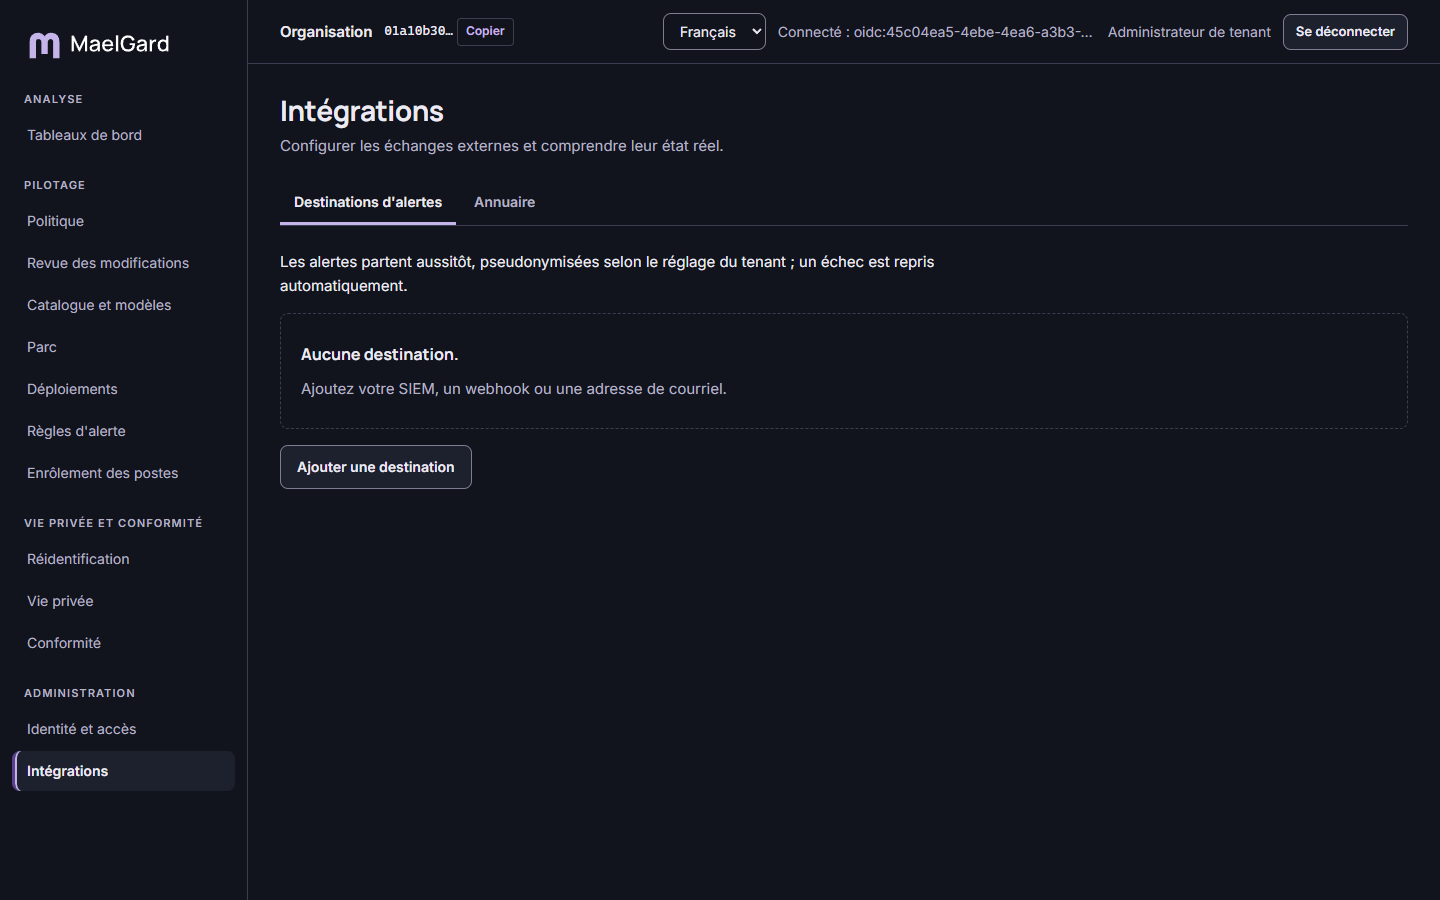
L'administrateur de tenant configure. L'administrateur sécurité et l'auditeur lisent.
- Destinations d'alertes : Syslog TLS, Splunk HEC, Microsoft Sentinel, webhook signé, courriel. Chaque destination a une sévérité minimale et peut recevoir aussi le journal d'audit. Les alertes partent aussitôt, pseudonymisées selon le réglage du tenant ; un échec est repris automatiquement. L'état de chaque destination est affiché (dernier envoi réussi, erreur, envois en attente, non testé). « Envoyer un essai » expédie un vrai message au contenu synthétique. Le retrait d'une destination abandonne ses envois en attente.
- Annuaire : connecteur Microsoft Graph ou LDAP (
ldaps://, ouldap://avec StartTLS) et intervalle de synchronisation (5 à 1 440 minutes). « Synchroniser maintenant » lance une synchronisation immédiate. Les groupes synchronisés servent au ciblage des surcharges de politique. Un groupe supprimé de l'annuaire lève une alerte. « Retirer le ciblage » fait que les surcharges qui le visent cessent de s'appliquer ; aucun poste n'est supprimé.
9. Console de l'éditeur (SaaS)
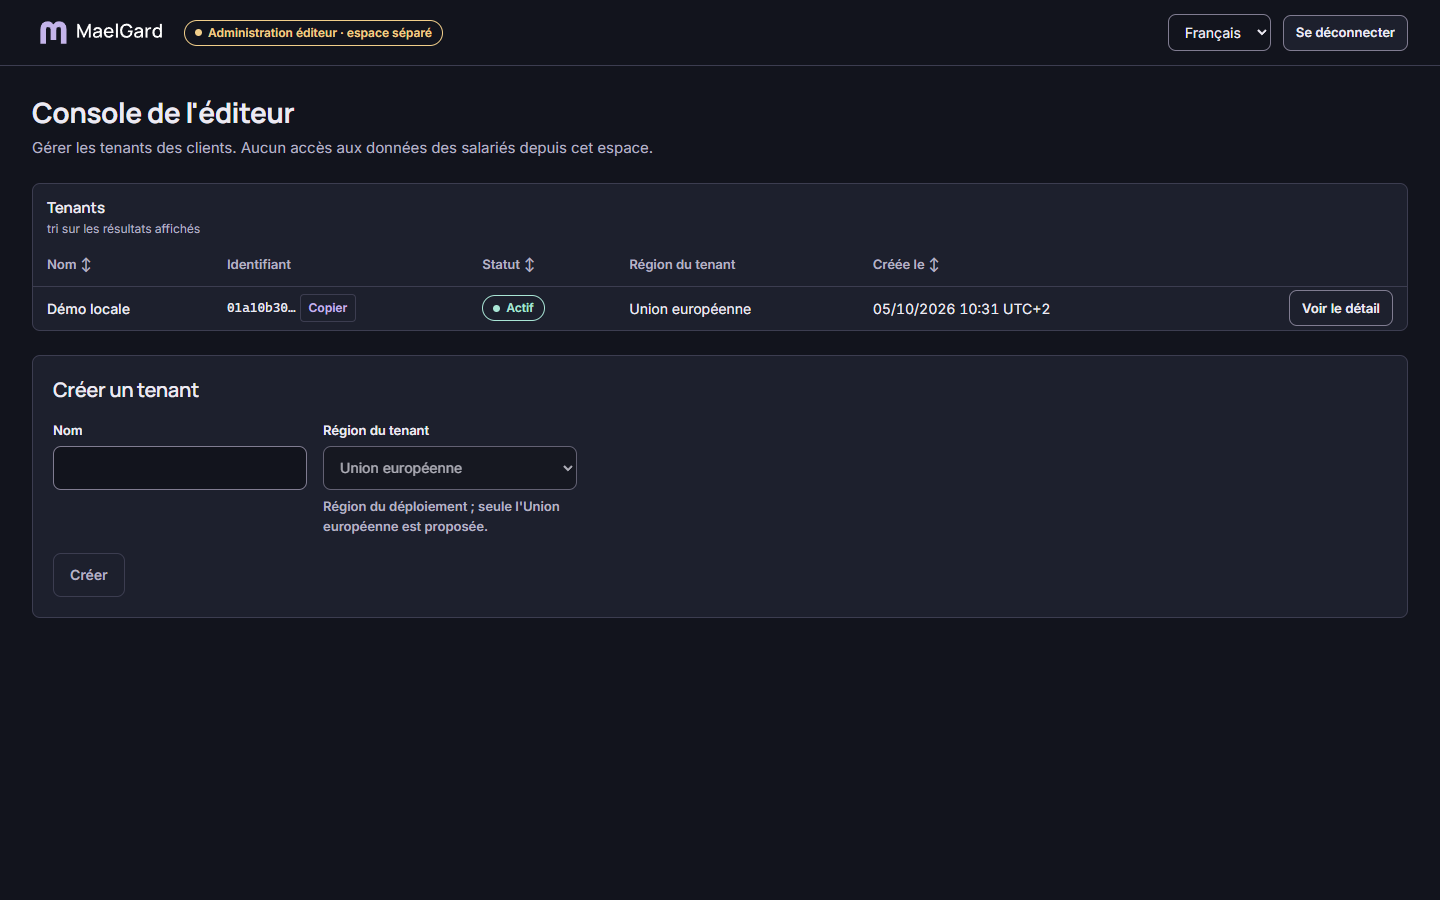
Espace séparé, réservé aux opérateurs de l'éditeur, à l'adresse /editeur de la console. Il n'est pas accessible aux comptes des clients et ne donne accès à aucune donnée de salarié.
- Connexion : « Se connecter (opérateur) », par l'annuaire de l'éditeur.
- Tenants : liste (nom, identifiant, statut, région, date de création) et création. La création provisionne les clés et l'autorité de certification. Seule l'Union européenne est proposée comme région.
- Suspendre / Reprendre : un tenant suspendu voit ses postes refusés et ses connexions fermées ; ses données sont conservées.
- Supprimer le tenant : saisissez le nom exact du tenant et un motif. Les clés sont détruites aussitôt : les données deviennent illisibles, sauvegardes comprises. Les données sont ensuite purgées. Le certificat de suppression signé n'apparaît qu'une fois la purge terminée. Irréversible.
10. Messages et situations courantes
| Message | Que faire |
|---|---|
| « Vous n'avez pas les droits nécessaires pour cette action. » | Votre rôle ne le permet pas. Demandez à l'administrateur de tenant de revoir la correspondance groupes vers rôles. |
| « Votre session a expiré. Reconnectez-vous. » | Reconnectez-vous. Les modifications non enregistrées sont perdues. |
| « L'élément a changé entre-temps. Rechargez puis recommencez. » | Une autre personne a modifié l'élément. Rechargez la page avant de recommencer. |
| « L'action n'a pas pu être confirmée. Vérifiez son état avant de réessayer. » | Le serveur n'a pas confirmé. Rechargez et vérifiez si l'action a été prise en compte avant de la relancer. |
| « Données indisponibles » | « Réessayer ». Si l'erreur persiste, prévenez l'exploitant. |
| « Unité masquée sur n événements de cette page » | L'unité de ces événements compte moins de k personnes : elle est masquée, les événements restent listés. |
| « Aucune donnée sur cette période avec ces filtres. » | Élargissez la période ou retirez des filtres. |
| Valeur « Masqué » | Groupe de moins de k personnes, masqué pour protéger les personnes. |
| « Non calculable » | Taux sans dénominateur sur la période (aucune entité détectée, par exemple). |
| « Remise au poste — résultat non transmis » | L'action a été remise au poste, qui n'en renvoie pas le résultat. Vérifiez son effet sur la fiche du poste (versions, santé, dernière présence). |
11. Glossaire
- Tenant : espace d'une organisation cliente ; ses données sont isolées des autres.
- Agent : logiciel installé sur les postes, qui analyse l'usage des services d'IA.
- Entité : donnée sensible détectée (adresse, IBAN, code source), classée par catégorie.
- Obfuscation : remplacement d'une donnée sensible avant l'envoi au service d'IA.
- Contournement (bypass) : envoi maintenu malgré une protection, avec un motif saisi par l'utilisateur.
- Pseudonyme : identifiant de remplacement d'une personne. Seule une réidentification approuvée permet de le rapprocher d'une identité.
- k-anonymat : seuil sous lequel un groupe n'est pas affiché.
- Surcharge : variante de la politique pour un groupe, un canal ou un service.
- Anneau : vague de déploiement d'une version d'agent (Pilote, Précoce, Général).
- Bris de glace : accès d'urgence de l'éditeur sans consentement préalable, limité, audité et signalé par une alerte.